Spis treści
- 01 Wnioski dla zarządu
- 02 Jak korzystać z poradnika
- 03 Decyzja biznesowa o modelu IT
- 04 Trzy profile potrzeb firmy
- 05 Co IT Crew może przejąć w firmie
- 06 Pracownicy i cyfrowe miejsce pracy
- 07 Cykl życia pracownika i stanowiska
- 08 Zarządzanie serwerami i siecią
- 09 Katalog utrzymania infrastruktury
- 10 Backup i ciągłość działania
- 11 Odtworzenie usługi w praktyce
- 12 Cyberbezpieczeństwo jako stały proces
- 13 Reagowanie na incydent
- 14 Kontrola dostępów dostawcy
- 15 Rozwój aplikacji i środowisk IT
- 16 Microsoft 365 i chmura: granice obsługi
- 17 Łączność i infrastruktura obiektu
- 18 Doradztwo, RODO i NIS2
- 19 Korzyści i modele współpracy
- 20 Całkowity koszt obsługi IT
- 21 Rachunek ekonomiczny dla 50 stanowisk
- 22 Kiedy outsourcing IT jest opłacalny
- 23 Koszty zależą od pozostającego zespołu
- 24 Rachunek kosztów na 36 miesięcy
- 25 Jak udowodnić korzyści z outsourcingu
- 26 Koszt przestojów i odzyskany czas
- 27 Dane wspierające decyzje o IT
- 28 Argumenty za wyborem IT Crew
- 29 Podział odpowiedzialności
- 30 Rejestr ryzyk współpracy
- 31 Jak rozliczać jakość obsługi (SLA)
- 32 Warunki dobrej umowy outsourcingowej
- 33 Ocena i porównanie ofert
- 34 Plan przejęcia obsługi w 90 dni
- 35 Przejęcie obsługi i odbiór
- 36 Roczny cykl zarządzania usługą
- 37 Wzór miesięcznego raportu jakości
- 38 Brief do wyceny i następny krok
- 39 Matryca zakresu i odbioru usług
- 40 Najczęstsze pytania przed decyzją
- 41 Źródła i metodologia
Outsourcing IT opłaca się wtedy, gdy firma porównuje pełny koszt równoważnego zakresu obsługi, a nie sam abonament z pensją administratora. W tym poradniku Redakcja IT Crew pokazuje, jak podjąć decyzję o modelu IT, co można przekazać zewnętrznemu zespołowi, jak policzyć koszt na 36 miesięcy, co zapisać w umowie i SLA oraz jak bezpiecznie przejąć obsługę w 90 dni.
Najważniejsze w skrócie
- Najpierw zakres, potem cena. Oferty da się porównać dopiero wtedy, gdy obejmują ten sam katalog usług, godziny wsparcia i wyłączenia.
- Policz całkowity koszt. W przykładzie dla 50 stanowisk różnica w pierwszym roku wynosi 96 000 zł (33,3%), a próg opłacalności to abonament ok. 19 000 zł miesięcznie.
- Pozostający zespół zmienia wynik. Gdy cały personel IT zostaje w firmie, ten sam outsourcing kosztuje o 37,5% więcej niż model własny.
- Kopia zapasowa to nie odtworzenie. Liczy się udokumentowana próba przywrócenia procesu w uzgodnionym RTO i RPO.
- Kontrola zostaje w firmie. Domeny, konta główne i dostęp awaryjny należą do organizacji, a plan wyjścia z umowy przygotowuje się na starcie.
Spis treści – 6 części, 41 rozdziałów
- Część I. Decyzja o modelu IT
- Część II. Zakres usług i procedury
- Co IT Crew może przejąć w firmie
- Pracownicy i cyfrowe miejsce pracy
- Cykl życia pracownika i stanowiska
- Zarządzanie serwerami i siecią
- Katalog utrzymania infrastruktury
- Backup i ciągłość działania
- Odtworzenie usługi w praktyce
- Cyberbezpieczeństwo jako stały proces
- Reagowanie na incydent
- Kontrola dostępów dostawcy
- Rozwój aplikacji i środowisk IT
- Microsoft 365 i chmura: granice obsługi
- Łączność i infrastruktura obiektu
- Doradztwo, RODO i NIS2
- Część III. Ekonomika outsourcingu IT
- Część IV. Wybór dostawcy i umowa
- Część V. Wdrożenie i nadzór
- Część VI. Następny krok
01 Wnioski dla zarządu
IT Crew może przejąć bieżącą obsługę informatyczną firmy, utrzymanie infrastruktury i wybrane projekty rozwojowe. Model współpracy warto oprzeć na usługach potrzebnych do działania biznesu, z jednoznacznym zakresem, odpowiedzialnością i miernikami jakości.
Rekomendacja dla zarządu
W pierwszej kolejności należy uporządkować zakres odpowiedzialności za użytkowników, systemy i dane. Następnie porównać całkowity koszt własnego zespołu, modelu mieszanego i outsourcingu. Decyzję o przekazaniu obsługi warto poprzedzić inwentaryzacją oraz ustaleniem warunków przejęcia i późniejszego zakończenia współpracy.
Uzasadnienie biznesowe
Zewnętrzny zespół zapewnia dostęp do różnych specjalizacji i zastępstw bez budowania wszystkich kompetencji wewnątrz firmy. Standaryzacja stanowisk, dokumentacja oraz regularne przeglądy ograniczają zależność od wiedzy pojedynczych osób. Stały raport pozwala rozliczać jakość obsługi na podstawie danych.
Warunki uzyskania oszczędności
Oszczędność powstaje wtedy, gdy koszt usługi i wydatków pozostających w firmie jest niższy od rzeczywiście możliwych do uniknięcia kosztów dotychczasowego modelu. Odzyskany czas pracowników należy wykazać oddzielnie. W scenariuszu 50 stanowisk różnica w pierwszym roku wynosi 96 000 zł, przy założeniach opisanych w części finansowej.
Kontrola pozostaje w organizacji
Firma zachowuje decyzje o budżecie, priorytetach, uprawnieniach i akceptowanym ryzyku. Warunkiem skutecznego outsourcingu jest wyznaczenie właściciela usługi po stronie klienta oraz zapewnienie dostępu do dokumentacji, kont i danych. Dostawca odpowiada za uzgodnione działania operacyjne.
Kwoty w poradniku pochodzą z modelu ilustracyjnego. Rzeczywisty wynik zależy od kosztów i zakresu obsługi w konkretnej firmie.
02 Jak korzystać z poradnika
Materiały do pobrania
- Kompendium outsourcingu IT (PDF)Pełny raport, 44 strony, z klikalnym spisem części
PDF · 3,2 MB - Narzędzia decyzyjne (Excel)8 arkuszy: koszt 36 mies., ocena ofert, brief, ryzyka, plan 90 dni, SLA
XLSX · 24,7 KB - Kalkulator kosztów (Excel)Koszt modelu własnego i outsourcingu, próg opłacalności
XLSX · 9,8 KB
Poradnik prowadzi od zakresu usług przez uzasadnienie ekonomiczne do zasad wyboru i rozliczania dostawcy. Można czytać go w całości albo przejść bezpośrednio do części odpowiadającej aktualnej decyzji.
Dla zarządu i finansów
Decyzja o modelu IT, warianty obsługi, koszt 36 miesięcy i sposób potwierdzania korzyści. Przykładowe kwoty należy zastąpić własnymi kosztami i ofertą dostawcy.
Dla IT i zakupów
Katalog rezultatów usług, procedury, ryzyka, warunki umowy i kryteria oceny ofert. Skoroszyt „Narzędzia decyzyjne” do pobrania zawiera osiem arkuszy do analizy oraz zarządzania współpracą.
Procedury, modele i mierniki w poradniku to wzory do dopasowania do własnej organizacji. Pełną wersję w PDF i arkusze Excel pobierzesz z ramki powyżej.
03 Decyzja biznesowa o modelu IT
Outsourcing warto oceniać przez zdolność firmy do utrzymania sprzedaży, obsługi klientów i pracy zespołu. Zakup samej liczby godzin administracji nie rozstrzyga, czy kluczowy proces będzie dostępny w wymaganym czasie.
Kiedy rozpocząć analizę
Sygnałem jest rosnąca liczba zgłoszeń, brak zastępstwa dla administratora, nieudane odtworzenie danych lub rozproszone odpowiedzialności między dostawcami. Drugą grupą przesłanek są rozwój firmy, nowe lokalizacje, migracja systemów i potrzeba specjalistycznych kompetencji. Dla każdej przesłanki należy opisać skutek biznesowy oraz ustalić punkt odniesienia.
Co powinien zatwierdzić zarząd
Decyzja powinna obejmować docelowy zakres usługi, limit kosztów przejęcia, budżet utrzymania, właściciela współpracy i warunki akceptacji ryzyka. Zarząd określa również, które kompetencje i decyzje mają pozostać w organizacji. Dostawca może przygotować rekomendacje, lecz nie zastępuje właścicieli procesów w ustalaniu priorytetów.
Jak zdefiniować sukces
Przed wdrożeniem należy zapisać obecny koszt obsługi, liczbę powtarzających się problemów, zaległości oraz rzeczywiste czasy przywrócenia najważniejszych usług. Po 90 dniach można ocenić jakość przejęcia, a po pełnym kwartale stabilnej pracy porównać wyniki. Cele powinny mieć właścicieli i wiarygodne źródła danych.
Kiedy rozszerzać zakres etapami
Jeżeli dokumentacja jest niepełna, systemy są silnie powiązane z procesami firmy albo brakuje właścicieli danych, rozsądny pierwszy etap obejmuje audyt i uporządkowanie środowiska. Przejęcie kolejnych usług następuje po spełnieniu kryteriów gotowości. Etapowanie ogranicza koszt błędnej wyceny i ryzyko przerwania pracy.
Rezultat decyzji: zatwierdzony zakres, budżet, podział odpowiedzialności i mierniki sukcesu. Szerszy zakres należy wyceniać ponownie, zamiast zakładać jego automatyczne włączenie do opłaty.
04 Trzy profile potrzeb firmy
Poniższe profile to przykładowe scenariusze. Liczba pracowników jest tylko punktem wyjścia; o złożoności decydują również systemy, lokalizacje, godziny pracy i wymagania ciągłości.
| Profil ilustracyjny | Zakres do rozważenia | Warunek powodzenia |
|---|---|---|
| 20 osób / jedno biuro | Helpdesk, stanowiska, konta Microsoft 365, podstawowa sieć, kopie danych i ewidencja sprzętu. | Wyznaczony opiekun po stronie firmy; uporządkowane konta i licencje. |
| 60 osób / kilka działów | Stałe wsparcie, serwery i aplikacje, zarządzanie zmianami, testy odtworzenia, raporty oraz koordynacja dostawców. | Lista usług krytycznych, okna serwisowe i właściciele procesów. |
| 150 osób / wiele lokalizacji | Model mieszany: wewnętrzny właściciel IT i architektury; zewnętrzna obsługa operacyjna oraz wybrane specjalizacje. | Jeden system zgłoszeń, jasne eskalacje i uzgodniona odpowiedzialność między zespołami. |
Firma bez własnego działu IT
W pełnym outsourcingu ważne są zastępstwa, dostęp do dokumentacji oraz prosty sposób zgłaszania problemów. Zakres powinien obejmować również obsługę zmian kadrowych i utrzymanie ewidencji. Sama pomoc przy awarii pozostawia część codziennych obowiązków bez właściciela.
Firma z wewnętrznym zespołem
W modelu mieszanym własny zespół może zachować wiedzę o procesach i rozwój aplikacji. Zewnętrzny zespół może uzupełniać brakujące kompetencje albo przejąć operacje. Należy wykluczyć dublowanie pracy i uwzględnić w rachunku pełny koszt pozostającego personelu.
Godziny wsparcia, obecność na miejscu i gotowość poza standardowymi godzinami wymagają osobnego potwierdzenia. Nie wynikają automatycznie z wielkości firmy.
05 Co IT Crew może przejąć w firmie
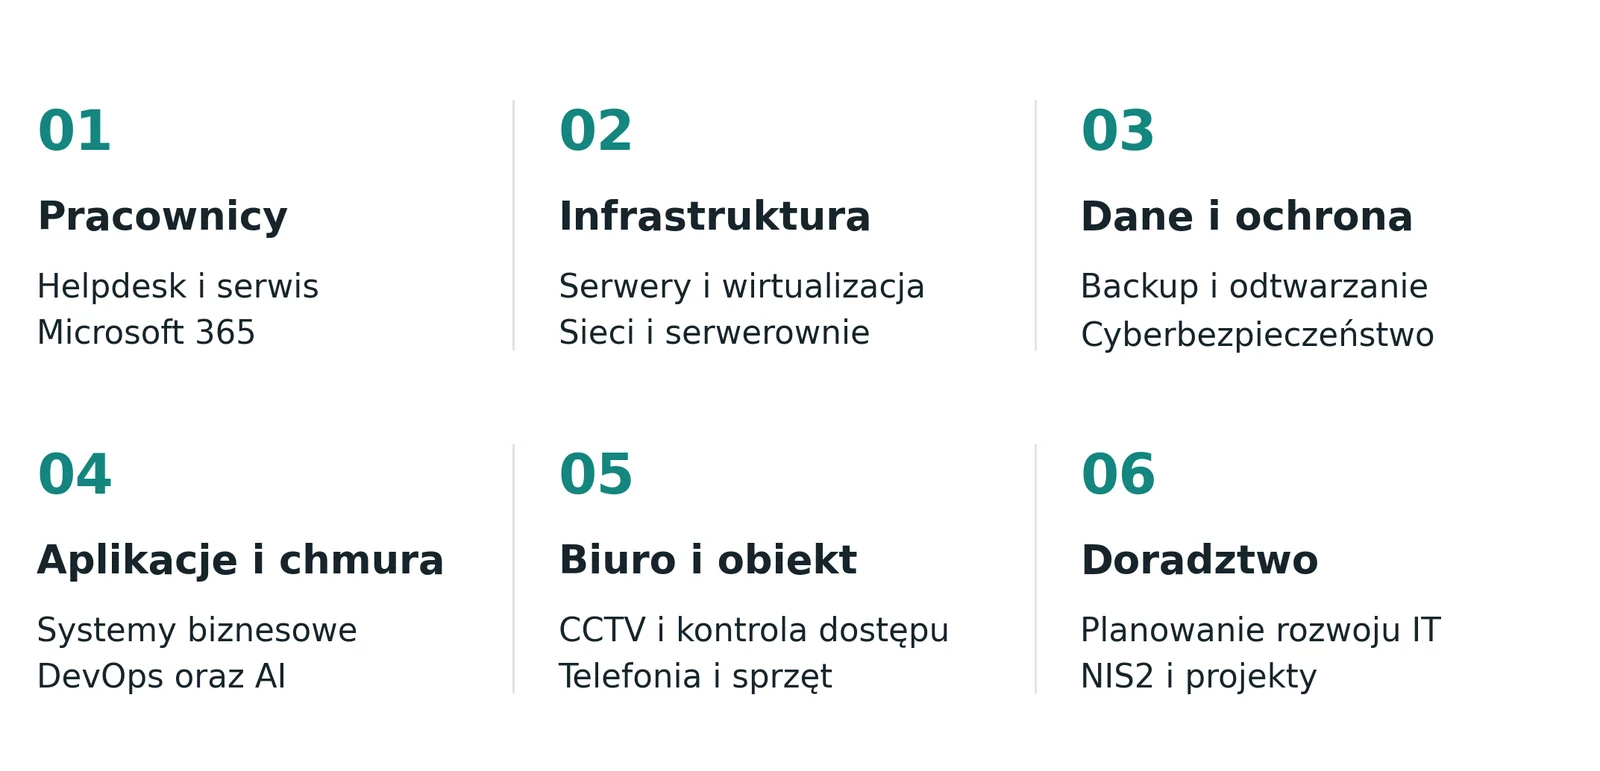
Przedmiotem outsourcingu może być cały proces obsługi albo pojedynczy obszar. Poniższa mapa porządkuje nasze usługi. Zakres abonamentu ustalamy indywidualnie, więc nie każda usługa z katalogu musi się w nim znaleźć.
Stała obsługa i projekty
Helpdesk, administracja, aktualizacje, monitoring i zarządzanie kopiami zapasowymi nadają się do stałej obsługi. Migracje, budowa sieci, wdrożenia systemów, testy bezpieczeństwa oraz przeniesienie biura wymagają odrębnego planu, kryteriów odbioru i budżetu.
Najpierw katalog usług
Dla każdego obszaru należy ustalić listę objętych urządzeń i aplikacji, właściciela biznesowego, godziny wsparcia, granice odpowiedzialności oraz sposób naliczania prac dodatkowych. Tak zdefiniowany zakres umożliwia porównywanie ofert i ogranicza spory o to, co obejmuje miesięczna opłata.
06 Pracownicy i cyfrowe miejsce pracy
Zapewniamy helpdesk z pomocą zdalną, telefoniczną i na miejscu, diagnostykę oraz serwis komputerów i urządzeń peryferyjnych. Pomagamy też w zakupach i obsłudze napraw gwarancyjnych, a na uzgodnionych warunkach zapewniamy sprzęt zastępczy.
Codzienna pomoc użytkownikom
Do rekomendowanego zakresu należą przyjmowanie i klasyfikacja zgłoszeń, naprawa problemów z systemem, pocztą, aplikacjami i drukowaniem, eskalacja trudniejszych przypadków oraz potwierdzenie rozwiązania z użytkownikiem. Rejestr zgłoszeń powinien pokazywać powtarzające się usterki, aby usuwać ich przyczyny.
Przyjęcie i odejście pracownika
Warto objąć usługą przygotowanie komputera, konfigurację kont i aplikacji oraz przydzielenie zatwierdzonych uprawnień. Przy odejściu pracownika proces powinien uwzględniać blokadę dostępu, rozliczenie sprzętu, zabezpieczenie danych służbowych i aktualizację licencji. HR lub przełożony uruchamia procedurę i wskazuje datę oraz zakres zmian.
Microsoft 365
Wdrażamy środowisko Microsoft 365, prowadzimy szkolenia i bieżące wsparcie, przeprowadzamy migrację poczty i plików oraz konfigurujemy Teams i SharePoint. W umowie warto rozdzielić administrację kontami, ochronę tożsamości, porządkowanie uprawnień, backup danych oraz projekty migracyjne. Zakres funkcji zależy od posiadanych licencji.
Efekt biznesowy i pomiar
Oczekiwanym rezultatem jest sprawne rozpoczęcie pracy i mniejsza liczba powracających problemów. Mierzyć należy czas przygotowania stanowiska, odsetek zgłoszeń rozwiązanych w uzgodnionym terminie, czas faktycznego przywrócenia pracy i satysfakcję użytkowników. Sama liczba zamkniętych zgłoszeń nie opisuje jakości obsługi.
07 Cykl życia pracownika i stanowiska
Usługę wsparcia użytkowników warto opisać jako powtarzalny proces od przyjęcia pracownika do odebrania dostępów. Poniższe rezultaty warto wpisać do katalogu usług niezależnie od tego, czy obsługę informatyczną oraz Microsoft 365 prowadzi zewnętrzny zespół, czy własny dział IT.
| Zdarzenie | Rezultat dostawcy | Decyzja i dowód po stronie firmy |
|---|---|---|
| Zatrudnienie | Skonfigurowane urządzenie, konto, uzgodnione aplikacje i instrukcja rozpoczęcia pracy. | Przełożony zatwierdza rolę; protokół przekazania potwierdza gotowość. |
| Zmiana roli | Zmiana grup i uprawnień; usunięcie dostępów niepotrzebnych w nowej roli. | Właściciele systemów zatwierdzają zakres; historia zmiany pozostaje w zgłoszeniu. |
| Utrata urządzenia | Blokada dostępu i uzgodnione działania na urządzeniu; ocena ekspozycji danych. | Użytkownik zgłasza zdarzenie; osoba odpowiedzialna za dane ocenia dalsze obowiązki. |
| Odejście | Wyłączenie dostępów w ustalonym momencie, przejęcie danych służbowych, odbiór sprzętu. | HR i przełożony podają termin; firma akceptuje retencję i przekazanie danych. |
Miernik, który ma znaczenie
Mierzyć należy udział stanowisk gotowych na uzgodniony termin oraz terminowość odebrania dostępów. Termin rozpoczyna się po otrzymaniu kompletnego, zatwierdzonego zamówienia. Zmiany pilne powinny mieć osobną ścieżkę i osobę uprawnioną do ich zlecenia.
Standard stanowiska
Wzorzec obejmuje listę aplikacji, szyfrowanie, aktualizacje, ochronę urządzenia oraz sposób odzyskania danych. Należy określić, kto kupuje sprzęt, kto dysponuje zapasem i czy przygotowanie urządzenia mieści się w abonamencie. Uprawnienia administracyjne powinny wynikać z uzasadnionej potrzeby.
08 Zarządzanie serwerami i siecią
Administrujemy środowiskami Windows i Linux, usługami domenowymi i sieciowymi, pocztą, wirtualizacją oraz zasobami chmurowymi. Pracujemy również z Proxmox: przeprowadzamy migracje z VMware i wdrażamy Proxmox Backup Server.
Administracja i utrzymanie
Rekomendowany zakres obejmuje kontrolę kondycji usług, aktualizacje, zarządzanie kontami administracyjnymi, pojemnością i wydajnością, odnowienia certyfikatów oraz dokumentowanie zmian. Dla systemów krytycznych warto ustalić okna serwisowe, procedurę cofnięcia aktualizacji i listę zależności między aplikacjami.
Budowa i modernizacja sieci
Projektujemy i uruchamiamy sieci oraz serwerownie, dobieramy sprzęt, wykonujemy okablowanie i konfigurację. Możemy również przejąć bieżące zarządzanie siecią i monitoring. Zakres projektu powinien obejmować pomiary i testy odbiorowe, dokumentację portów i połączeń oraz uzgodnione parametry zasięgu Wi-Fi.
Dostęp zdalny i wiele lokalizacji
Warto zaprojektować oddzielny dostęp dla pracowników, gości, urządzeń infrastruktury i dostawców. Łącza zapasowe, segmentacja oraz bezpieczny dostęp zdalny powinny wynikać z krytyczności procesów. Firma zachowuje kontrolę nad kontami operatorów, domenami i usługami chmurowymi.
Co odebrać od wykonawcy
Dokumentacja powinna zawierać spis zasobów, schemat sieci, kopie konfiguracji, zasady dostępu, terminy gwarancji i wsparcia producentów oraz instrukcję podstawowych działań awaryjnych. Lista aktywnych alarmów powinna wskazywać właściciela i sposób eskalacji; samo gromadzenie alertów nie zapewnia reakcji.
Zakres elektryki, chłodzenia, zabezpieczeń przeciwpożarowych i prac budowlanych trzeba potwierdzić odrębnie. Utrzymanie IT nie oznacza automatycznej obsługi automatyki przemysłowej OT.
09 Katalog utrzymania infrastruktury
Utrzymanie serwerów i sieci powinno dawać sprawdzalne rezultaty. Częstotliwości i dowody wykonania w tabeli to przykład, który dopasowujemy do środowiska klienta.
| Proces | Przykładowa częstotliwość | Dowód wykonania |
|---|---|---|
| Inwentaryzacja | Po zmianie; przegląd miesięczny | Lista urządzeń, systemów, właścicieli, wersji i dat wsparcia. |
| Aktualizacje | Uzgodnione okna; pilne ryzyka osobno | Lista zmian, wynik instalacji, test działania i wyjątki. |
| Monitoring | Zakres i godziny z umowy | Alert, przypisany opiekun, historia reakcji i eskalacji. |
| Konfiguracje | Po zatwierdzonej zmianie | Aktualny schemat, bezpieczna kopia konfiguracji, opis powrotu. |
| Pojemność i wydajność | Przegląd miesięczny | Trend wykorzystania, próg ostrzegawczy, rekomendacja i koszt. |
| Cykl życia sprzętu | Przegląd kwartalny | Plan wymian, ryzyka braku wsparcia, propozycja budżetu. |
Zmiana z kontrolą skutków
Zgłoszenie zmiany określa cel, objęte zasoby, zależności, plan testu i warunek wycofania. Zmiany wpływające na proces biznesowy wymagają akceptacji jego właściciela. Dla działań awaryjnych należy zdefiniować tryb przyspieszony oraz obowiązek późniejszego udokumentowania.
Alert to początek obsługi
Sam monitoring nie zapewnia przywrócenia usługi. Umowa powinna wskazywać, kto odbiera alert, w jakich godzinach, jak rozpoznaje jego znaczenie oraz kiedy eskaluje go do klienta lub producenta. Liczba alarmów nie jest samodzielnym miernikiem jakości.
10 Backup i ciągłość działania
Wykonujemy kopie zapasowe lokalnie i w chmurze, archiwizację danych i wdrażamy systemy ich ochrony, łącznie z doborem danych krytycznych i testowaniem odtworzenia. Dla firmy istotnym wynikiem jest możliwość uruchomienia procesu biznesowego po awarii.
| Element | Co ustalić i dokumentować |
|---|---|
| Zakres | Serwery, komputery, poczta, chmura, konfiguracje i dane aplikacji |
| Odtwarzanie | RTO, RPO, kolejność usług i zależności |
| Testy | Częstotliwość, próbka, wynik, czas i działania naprawcze |
| Koszty | Pojemność, transfer, retencja, praca odtworzeniowa i licencje |
Ustalenia poprzedzające wdrożenie
Właściciel procesu określa dopuszczalną przerwę w działaniu i akceptowaną utratę ostatnich zmian. RTO oznacza docelowy czas przywrócenia usługi, a RPO maksymalny akceptowany okres utraty danych. Dla systemu sprzedaży parametry mogą być inne niż dla archiwum dokumentów. Wartości muszą wynikać z analizy potrzeb i testów technicznych.
Rekomendowany standard
Plan powinien określać systemy i dane objęte kopiami, harmonogram, retencję, szyfrowanie, lokalizacje, uprawnienia oraz ochronę kopii przed modyfikacją. Warto stosować kopię odłączoną lub odpowiednio chronioną przed zmianą, odrębne uprawnienia administracyjne i regularne próby odtworzenia. CISA podkreśla znaczenie kopii offline i testów odzyskiwania.[R08]
Od kopii pliku do odtworzenia procesu
Test powinien sprawdzić nie tylko odczyt pliku, lecz także uruchomienie aplikacji, dostęp użytkowników, zgodność danych oraz czas odzyskania działania. Wynik należy udokumentować, a wykryte problemy przekazać do usunięcia. Warto osobno sprawdzać scenariusz utraty jednego urządzenia i niedostępności całej lokalizacji.
Synchronizacja plików, archiwizacja i backup pełnią różne funkcje. Ochrona kopii nie gwarantuje ciągłości, jeżeli nie można odtworzyć aplikacji, tożsamości lub infrastruktury.
11 Odtworzenie usługi w praktyce
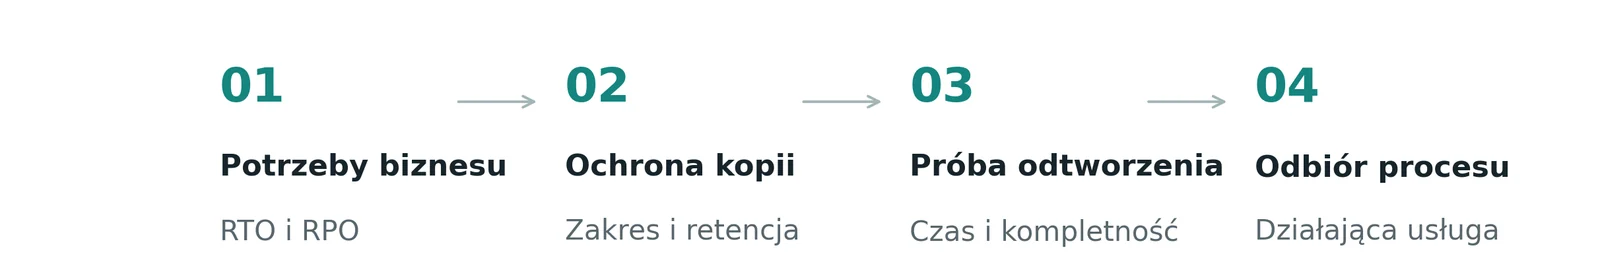
Kopia zapasowa ma wartość operacyjną wtedy, gdy można przywrócić potrzebny proces. Cele odtworzenia, odpowiedzialność i scenariusz testu muszą wynikać z potrzeb konkretnej firmy.
Karta usługi krytycznej
Dla każdej usługi należy zapisać właściciela biznesowego, zależności, lokalizację danych i kopii, konta potrzebne do odtworzenia oraz kontakty do dostawców. RTO określa uzgodniony cel czasu przywrócenia, a RPO dopuszczalny zakres utraty danych wyrażony w czasie. Parametry te nie są tożsame z czasem odpowiedzi helpdesku.
Scenariusz i warunki próby
Próbę należy przeprowadzić dla uzgodnionego zdarzenia: utraty pliku, awarii serwera lub niedostępności środowiska. Przed startem określa się, czy test jest izolowany, kto zatwierdza jego termin i jak chronione są dane użyte w próbie. Przywrócenie samej maszyny nie kończy testu aplikacji.
Kryteria pozytywnego odbioru
Dowód powinien zawierać czas rozpoczęcia i zakończenia, użyty punkt kopii, kompletność danych oraz wynik testu biznesowego. Właściciel procesu potwierdza, że można wykonać kluczową czynność, na przykład odczytać dokument i zapisać transakcję. Braki trafiają do planu naprawczego z terminem ponownej próby.
Utrzymywanie gotowości
Po istotnej zmianie architektury należy ocenić aktualność procedury. Częstotliwość testów wynika z krytyczności usługi i zmian w środowisku. Plan powinien uwzględniać także niedostępność zwykłego administratora oraz możliwość bezpiecznego skorzystania z kont awaryjnych.
CISA zaleca ochronę kopii i sprawdzanie możliwości ich odtworzenia. Powyższa karta i kryteria są autorską propozycją organizacji testu.[R08]
12 Cyberbezpieczeństwo jako stały proces
Zajmujemy się ochroną stacji i danych, audytami oraz testami penetracyjnymi, w tym oceną bezpieczeństwa warstwy radiowej i systemów RFID/NFC. Takie prace powinny mieć pisemnie uzgodniony zakres, upoważnienie i sposób bezpiecznej realizacji.
Podstawy operacyjne
Rekomendowany program zaczyna się od inwentaryzacji, identyfikacji usług wystawionych do internetu i uporządkowania uprawnień. Następnie obejmuje aktualizacje, ochronę urządzeń, uwierzytelnianie wieloskładnikowe (MFA), kopie zapasowe, rejestrowanie zdarzeń i szkolenia. Szczególnie istotny jest dostęp administratorów oraz narzędzia zdalnej obsługi wykorzystywane przez dostawcę.[R08]
Wykrywanie i reagowanie
Należy uzgodnić, kto analizuje alerty, w jakich godzinach, kiedy uruchamia eskalację oraz jakie działania może podjąć bez dodatkowej zgody. Zwykły monitoring dostępności serwera nie jest równoważny całodobowej analizie zdarzeń bezpieczeństwa. Centrum monitorowania bezpieczeństwa (SOC), zarządzane wykrywanie i reagowanie (MDR), dyżury i dochodzenie powłamaniowe wymagają osobnego potwierdzenia.
Pentest i usuwanie podatności
Warto wymagać raportu z oceną znaczenia wykrytych problemów dla biznesu, planem naprawczym i ponowną weryfikacją po wdrożeniu zmian. Test jest oceną określonego zakresu w danym czasie. Nie zastępuje stałej administracji, przeglądów uprawnień ani zarządzania zmianą.
Porządek zarządczy
Przydatny model NIST CSF 2.0 obejmuje nadzór, identyfikację ryzyka, ochronę, wykrywanie, reagowanie i odtwarzanie.[R09] Pozwala sprawdzić, czy firma finansuje cały proces, czy tylko kupuje kolejne narzędzia. Każde istotne ryzyko powinno mieć właściciela, termin działania i decyzję o sposobie postępowania.
Dostawca powinien wykazać ochronę własnych kont i narzędzi administracyjnych. Powierzenie obsługi zewnętrznemu zespołowi tworzy dodatkową relację dostępu, którą również trzeba kontrolować.
13 Reagowanie na incydent
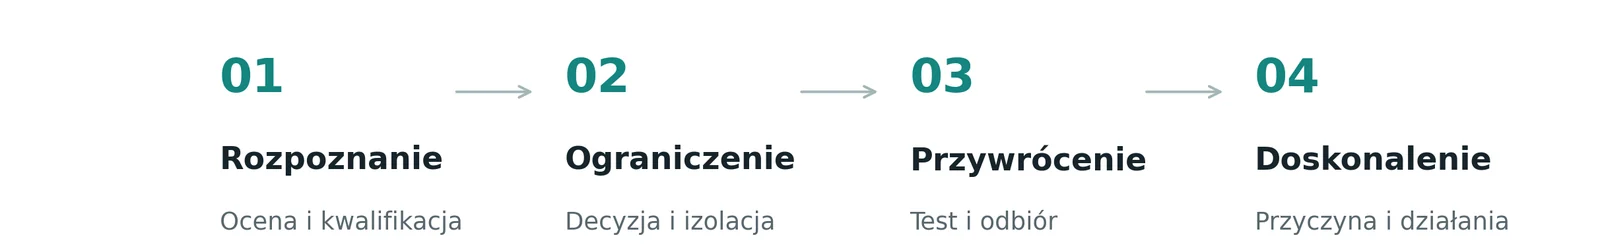
NIST SP 800-61r3 łączy przygotowanie, reagowanie i odtwarzanie z zarządzaniem ryzykiem w organizacji. Poniższy przebieg przekłada tę zasadę na propozycję współpracy klienta z dostawcą IT.[R10]
Pierwsze działania techniczne
Dostawca potwierdza zgłoszenie, kwalifikuje zdarzenie i zabezpiecza dostępne informacje. Izolacja urządzenia, blokada konta lub zatrzymanie usługi następują według uzgodnionych uprawnień. Celem jest ograniczenie skutków przy zachowaniu możliwości ustalenia przebiegu zdarzenia.
Decyzje po stronie organizacji
Właściciel procesu ocenia wpływ na działalność i zatwierdza działania przekraczające wcześniejsze upoważnienie. Osoby odpowiedzialne za prawo, dane i komunikację oceniają obowiązki powiadomień oraz treść komunikatów. Nie należy zakładać, że administrator samodzielnie przejmuje te obowiązki.
Przywrócenie i wnioski
Powrót do pracy obejmuje weryfikację przyczyny, bezpieczne odtworzenie oraz odbiór przez biznes. Raport opisuje oś czasu, wpływ, podjęte działania i plan ograniczenia powtórzeń. Każde działanie następcze otrzymuje właściciela oraz termin; wykonanie jest sprawdzane na przeglądzie usługi.
Wymagane ustalenia: kontakty awaryjne, alternatywny kanał komunikacji, granice upoważnień, zasady ochrony dowodów i sposób zatwierdzania wznowienia pracy. To propozycja, nie potwierdzenie usługi SOC ani wsparcia 24/7.
14 Kontrola dostępów dostawcy
Outsourcing wymaga dostępu do środowiska klienta, dlatego sposób nadawania i odbierania uprawnień jest częścią jakości usługi. Zalecenia CISA obejmują ograniczanie uprawnień, MFA i kontrolę dostępu zdalnego.[R08]
| Kontrola | Warunek do uzgodnienia | Dowód dla klienta |
|---|---|---|
| Tożsamość | Indywidualne konta, identyfikowalny administrator, zakaz nieuzasadnionego współdzielenia kont. | Lista kont i przypisanych ról. |
| Zakres | Uprawnienia wynikające z zadania; osobne konto do administracji. | Zatwierdzone role i wyjątki. |
| Dostęp zdalny | Uzgodnione narzędzia, MFA i określone urządzenia dostępu. | Konfiguracja i rejestry połączeń. |
| Przegląd | Weryfikacja po zmianie personelu i w ustalonym cyklu. | Potwierdzenie przeglądu i usunięć. |
| Podwykonawcy | Ujawniony zakres dostępu i odpowiedzialność głównego dostawcy. | Lista podwykonawców i warunki. |
| Zakończenie | Usunięcie dostępów, zwrot danych, zmiana potrzebnych sekretów. | Protokół zakończenia dostępu. |
Kontrola kont kluczowych
Domeny, dzierżawy chmurowe i główne konta powinny pozostawać pod kontrolą organizacji. Firma potrzebuje udokumentowanej ścieżki odzyskania dostępu także wtedy, gdy dostawca jest niedostępny. Dostęp awaryjny należy zabezpieczyć, ograniczyć i okresowo sprawdzić.
Bezpieczne przekazywanie sekretów
Hasła i klucze nie powinny trafiać do zwykłego formularza wyceny, raportu lub korespondencji. Należy uzgodnić narzędzie do bezpiecznego przekazania i przechowywania. Dokumentacja powinna wskazywać sposób dostępu, a nie rozpowszechniać sekrety w wielu plikach.
15 Rozwój aplikacji i środowisk IT
Sprzedajemy i wdrażamy oprogramowanie księgowe, kadrowo-płacowe, ochronne i Microsoft, także dla edukacji, oraz systemy CRM. Zajmujemy się również rozwojem oprogramowania, DevOps i chmurą.
Systemy biznesowe
Możliwy zakres projektu obejmuje analizę potrzeb, instalację, konfigurację, migrację danych, integracje, testy i szkolenia. Przed podpisaniem umowy trzeba rozdzielić administrację techniczną od wsparcia funkcjonalnego konkretnego programu. Odbiór powinien sprawdzać rzeczywiste scenariusze pracy działu sprzedaży, księgowości lub HR.
DevOps i niezawodność aplikacji
Do uzgodnienia pozostają automatyzacja wdrożeń, przygotowanie środowisk, konfiguracja infrastruktury jako kodu, monitoring aplikacji oraz zasady cofania zmian. Firma powinna mieć własność lub uzgodnione prawa do kodu, repozytoriów i konfiguracji. Wymagania dotyczące dyżurów, awarii produkcyjnych i odpowiedzialności za kod trzeba ustalić osobno.
Kontrola kosztów chmury
Rekomendowane działania to przypisanie zasobów do właścicieli, budżety i alerty kosztowe, identyfikacja niewykorzystanych środowisk oraz przegląd rozmiaru zasobów. Redukcja wydatków musi uwzględniać dostępność, rezerwę mocy, koszty transferu i odtworzenia. Migracja do chmury sama w sobie nie przesądza o oszczędności.
AI pod kontrolą organizacji
Wdrażamy AI w wybranym regionie chmurowym, na lokalnych klastrach i na urządzeniach końcowych. Projekt warto poprzedzić oceną danych, uprawnień, jakości odpowiedzi i kosztu użycia. Lokalizację przetwarzania trzeba potwierdzić w warunkach konkretnej usługi, także dla logów, wsparcia i podwykonawców. Lokalny model również wymaga kontroli dostępu i utrzymania.
16 Microsoft 365 i chmura: granice obsługi
Microsoft opisuje współdzielenie odpowiedzialności zależne od modelu usługi.[R11] Przeniesienie systemu do chmury nie usuwa odpowiedzialności klienta za dane, tożsamości i konfigurację. Dlatego zakres naszej administracji opisujemy oddzielnie od usług producenta.
| Obszar | Zadanie po stronie IT Crew | Decyzja lub zobowiązanie klienta |
|---|---|---|
| Tożsamości | Konfiguracja kont, grup i zatwierdzonych zasad dostępu. | Akceptacja ról, właściciele kont, proces kadrowy. |
| Poczta i współpraca | Administracja, migracja i wsparcie uzgodnionych narzędzi. | Zasady udostępniania oraz właściciele przestrzeni. |
| Dane i retencja | Wdrożenie uzgodnionych zasad i rozwiązania kopii. | Cele retencji, zakres ochrony i test odtworzenia. |
| Licencje | Ewidencja wykorzystania i rekomendacja wariantu. | Zatwierdzenie zakupów i zgodności uprawnień. |
| Koszty chmury | Raport wykorzystania, alarmy budżetowe i rekomendacje. | Limity kosztów oraz zgoda na zmianę zasobów. |
Licencja a usługa administracyjna
Dostępność funkcji zabezpieczeń, retencji i zarządzania urządzeniami zależy od używanego planu oraz konfiguracji. Oferta powinna rozdzielać licencje, wdrożenie, bieżące utrzymanie i prace dodatkowe. Oszczędności z porządkowania licencji należy policzyć dopiero po sprawdzeniu faktycznego wykorzystania i warunków umów.
Odbiór migracji
Przed przeniesieniem danych należy ustalić zakres, test kompletności, wpływ na pracę, komunikację do użytkowników i procedurę powrotu. Protokół odbioru powinien potwierdzać dostęp użytkowników, poprawność danych i działanie uzgodnionych integracji.
17 Łączność i infrastruktura obiektu
Nasz katalog obejmuje również rozwiązania wykraczające poza komputery i serwery. Mogą one tworzyć jeden projekt infrastruktury biura, magazynu albo nowej siedziby, z osobno określonym zakresem i odbiorem.
Monitoring wizyjny
Projektujemy, montujemy i konfigurujemy CCTV oraz podgląd zdalny. W specyfikacji należy określić obszary obserwacji, jakość obrazu, czas przechowywania, odporność na awarie, dostęp do nagrań i sposób ich eksportu. Testy powinny uwzględniać rzeczywiste warunki oświetlenia.
Kontrola dostępu i ewidencja czasu
Wdrażamy systemy alarmowe, rejestrację czasu pracy i zarządzanie dostępem do stref, a także oprogramowanie monitorujące pracę użytkowników. Przed wdrożeniem trzeba ustalić cel, zakres danych, uprawnienia i zasady retencji. Legalność oraz proporcjonalność monitoringu wymagają oceny właściwej dla konkretnego zastosowania.
Telefonia i łącza
Wdrażamy VoIP i telewizję IP, dobieramy i uruchamiamy łącza oraz radiolinie. Warto uzgodnić numerację, własność kont operatorskich, obsługę awarii, dostępność łącza zapasowego i jakość połączeń. Umowy z operatorami oraz opłaty za ruch mogą być odrębnymi pozycjami kosztowymi.
Sprzęt i rozwiązania nietypowe
Dostarczamy urządzenia nowe i poleasingowe, a sprzęt drukujący sprzedajemy lub dzierżawimy. Budujemy także kompaktowe środowiska serwerowe Datacenter in a box i wykonujemy akcesoria w druku 3D FDM. Wybór wymaga oceny gwarancji, wydajności, trwałości, rozbudowy i dostępności części; miniaturyzacja nie zastępuje projektu ciągłości działania.
Obsługa kamer, alarmów lub RCP nie oznacza automatycznie świadczenia ochrony fizycznej, interwencji patrolowej ani administracji wszystkimi instalacjami budynku.
18 Doradztwo, RODO i NIS2
Prowadzimy doradztwo technologiczne, planowanie i wdrażanie rozwiązań oraz szkolenia. W zakresie NIS2 wykonujemy analizę luk, ocenę ryzyka, dokumentację i zabezpieczenia techniczne, a także wspieramy firmy w obsłudze incydentów.
Plan rozwoju IT
Rekomendowanym wynikiem doradztwa jest lista priorytetów powiązana z potrzebami firmy: ryzyka do ograniczenia, wymiana niewspieranego sprzętu, plan licencji, modernizacja sieci i projekty rozwojowe. Każda inicjatywa powinna mieć uzasadnienie, właściciela, koszt oraz kryterium odbioru.
RODO i odpowiedzialność
Jeżeli dostawca przetwarza dane w imieniu firmy, relację należy uregulować odpowiednio do ról stron. UODO wskazuje na obowiązek starannej weryfikacji podmiotu przetwarzającego i prawo administratora do audytów.[R07] Umowa powinna obejmować poufność, podwykonawców, dostęp, lokalizacje przetwarzania i zwrot lub usunięcie danych. Outsourcing nie przenosi całej odpowiedzialności administratora na wykonawcę.
NIS2 i krajowy system cyberbezpieczeństwa
Objęcie obowiązkami zależy od rzeczywistej działalności, wielkości podmiotu i szczególnych przesłanek ustawy. Sam kod PKD nie rozstrzyga kwalifikacji.[R06] Wsparcie IT może przygotować dowody techniczne i procedury, ale decyzje organizacyjne, zatwierdzenie ryzyka i nadzór pozostają po stronie firmy.
Terminy wymagające uwagi
Według komunikatu Ministerstwa Cyfryzacji z 5 czerwca 2026 r. podmioty spełniające kryteria w dniu wejścia nowelizacji w życie miały dokonać wpisu do wykazu KSC do 3 października 2026 r. Termin wdrożenia obowiązków i podłączenia do S46 wskazano na 3 kwietnia 2027 r.[R05] Pierwszy z tych terminów już upłynął. Właściwe terminy i wyjątki należy ocenić dla konkretnego podmiotu.
Przygotowanie organizacji do wymagań nie jest równoznaczne z automatyczną certyfikacją ani zastępującą analizę prawną gwarancją zgodności. Status regulacyjny i zakres audytu wymagają indywidualnej weryfikacji.
19 Korzyści i modele współpracy
Outsourcing jest szczególnie użyteczny, gdy firma potrzebuje kilku kompetencji, lecz nie ma stałego obciążenia uzasadniającego osobny etat w każdej specjalizacji. Może również odciążyć wewnętrzny zespół od rutynowej obsługi, pozostawiając mu rozwój produktu i systemów biznesowych.
| Model | Kiedy pasuje | Co ustalić |
|---|---|---|
| Stała obsługa | Codzienne utrzymanie i wsparcie | Zakres, godziny, SLA, opłaty dodatkowe |
| Projekt | Migracja lub konkretne wdrożenie | Rezultat, etapy, odbiór, prawa do efektów |
| DevOps i chmura | Utrzymanie środowisk aplikacyjnych | Podział odpowiedzialności i dyżury |
| Wzmocnienie zespołu | Brak określonej kompetencji lub mocy | Kierowanie pracą, dostępność, zastępstwa |
Dostęp do kompetencji i ciągłość obsługi
Współpraca zespołowa może ograniczyć zależność od jednej osoby. Warunkiem są aktualna dokumentacja, zastępstwa i dostęp do specjalistów w uzgodnionym czasie. Sama nazwa usługi nie zapewnia ciągłości; trzeba sprawdzić organizację pracy i ścieżkę eskalacji.
Przewidywalność i kontrola
Abonament ułatwia planowanie wydatków, jeżeli wiadomo, co zawiera i kiedy cena się zmienia. Regularny raport pozwala ocenić obciążenie, przyczyny awarii, wykonanie przeglądów oraz projekty. Firma zyskuje podstawę do rozmowy o jakości, zamiast oceniać IT wyłącznie po pojedynczych interwencjach.
Więcej czasu na działalność firmy
Uporządkowana obsługa ogranicza angażowanie kierowników w naprawy, zakupy i koordynację wielu dostawców. Wewnętrzny właściciel IT nadal jest potrzebny do akceptowania priorytetów i kontroli budżetu. W dużej firmie model współzarządzany może dawać lepszy efekt niż pełne przekazanie wszystkich działań.
20 Całkowity koszt obsługi IT
Porównanie powinno obejmować całkowity koszt zdefiniowanego zakresu w takim samym okresie. Należy uwzględnić wydatki pozostające w firmie także po rozpoczęciu outsourcingu. Najniższy abonament nie musi oznaczać najniższego kosztu obsługi.
Koszty modelu własnego
Do kosztu personelu należy dodać zastępstwa lub nadgodziny, zewnętrzne kompetencje specjalistyczne, narzędzia administracyjne, szkolenia i czas koordynacji. Wynagrodzenie brutto pracownika nie jest pełnym kosztem pracodawcy. Do obliczeń najlepiej przyjąć dane finansowo-kadrowe firmy, bez uproszczonego narzutu procentowego.
Koszty modelu zewnętrznego
Po stronie outsourcingu trzeba ująć abonament, prace poza limitem, projekty, wizyty, dyżury, odrębnie płatne narzędzia i licencje, koszt przejęcia środowiska oraz czas właściciela usługi po stronie klienta. Przy zmianie modelu mogą wystąpić koszty równoległej obsługi, migracji i zobowiązań wobec dotychczasowych dostawców.
Koszty wspólne
Sprzęt, subskrypcje Microsoft 365, łącza i zasoby chmury często występują w obu modelach. Jeśli są identyczne, można wyłączyć je z porównania różnicowego, ale trzeba to jawnie wskazać. Procent oszczędności policzony od kosztów samej obsługi nie jest procentem oszczędności całego budżetu IT.
Oszczędność wydatków a odzyskany czas
Spadek kosztów na fakturach lub uniknięcie konkretnego zatrudnienia może obniżyć wydatki. Odciążenie pracownika, który pozostaje zatrudniony, daje przede wszystkim dodatkową zdolność do pracy. Nie należy przedstawiać całej wartości jego czasu jako gotówki zaoszczędzonej przez firmę.
Oszczędność w okresie = koszt porównywalnego modelu własnego − koszt modelu zewnętrznego. Stopa oszczędności = oszczędność / koszt modelu własnego. W analizie wieloletniej należy uwzględnić także indeksację, zmiany skali i koszt zakończenia umowy.
21 Rachunek ekonomiczny dla 50 stanowisk
Scenariusz ilustracyjny: jedno biuro, 50 stanowisk, pięć maszyn wirtualnych i wsparcie w dni robocze przez osiem godzin dziennie. Kwoty są założeniami modelu, a nie cennikiem ani badaniem płac. Porównanie dotyczy obsługi o równoważnym zakresie.
| Pozycja kosztowa | Model własny | Outsourcing |
|---|---|---|
| Pełny koszt personelu IT | 17 000 zł | — |
| Wsparcie specjalistyczne | 2 000 zł | W abonamencie* |
| Zastępstwa i pokrycie nieobecności | 1 500 zł | W abonamencie* |
| Abonament dostawcy | — | 11 000 zł |
| Prace dodatkowe poza abonamentem | — | 1 000 zł |
| Narzędzia obsługi i bezpieczeństwa | 1 500 zł | 1 500 zł |
| Szkolenia zespołu IT | 1 000 zł | W abonamencie* |
| Koordynacja po stronie klienta | 1 000 zł | 1 500 zł |
| Razem miesięcznie | 24 000 zł | 15 000 zł |
| Jednorazowe przejęcie środowiska | — | 12 000 zł |
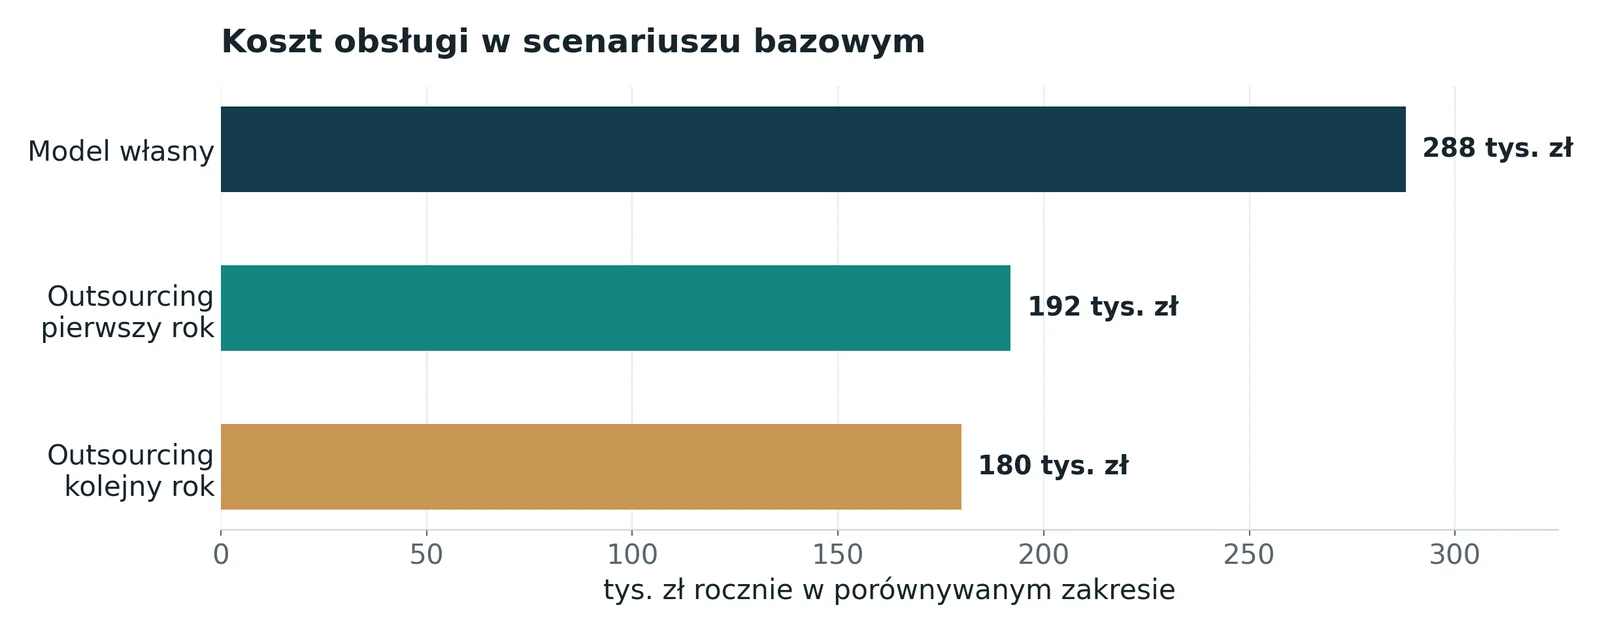
| Razem w pierwszym roku | 288 000 zł | 192 000 zł |
Wynik modelu
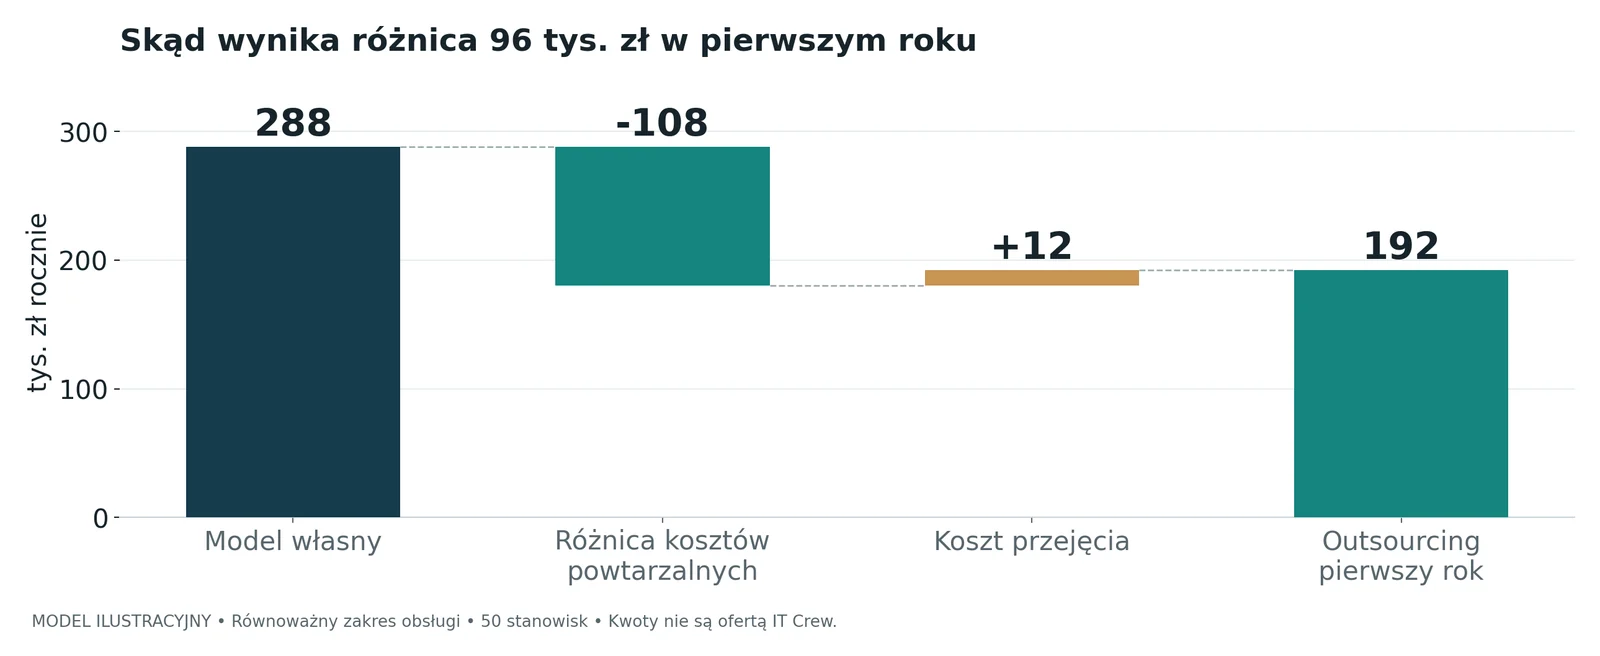
Różnica w pierwszym roku wynosi 96 000 zł, czyli 33,3% porównywanych kosztów. W kolejnym pełnym roku bez ponownego kosztu przejęcia wynosi 108 000 zł, czyli 37,5%. Przy stałych założeniach przez 36 miesięcy różnica wynosi 312 000 zł: 864 000 zł wobec 552 000 zł.
Warunki poprawnej interpretacji
Model zakłada rzeczywistą możliwość uniknięcia ujętych kosztów modelu własnego. Jeśli personel pozostaje i nadal generuje ten sam koszt, należy uwzględnić go po stronie outsourcingu. Koszty wspólnego sprzętu, Microsoft 365, chmury i łączy są wyłączone symetrycznie. Zakupy usług ujęto bez VAT; VAT niepodlegający odliczeniu należy doliczyć zgodnie z sytuacją firmy.
*Wyłącznie założenie porównania do potwierdzenia w ofercie. Pozostałe koszty jednorazowe przyjęto jako 0 zł. Kwoty można zmienić w kalkulatorze Excel do pobrania.
22 Kiedy outsourcing IT jest opłacalny
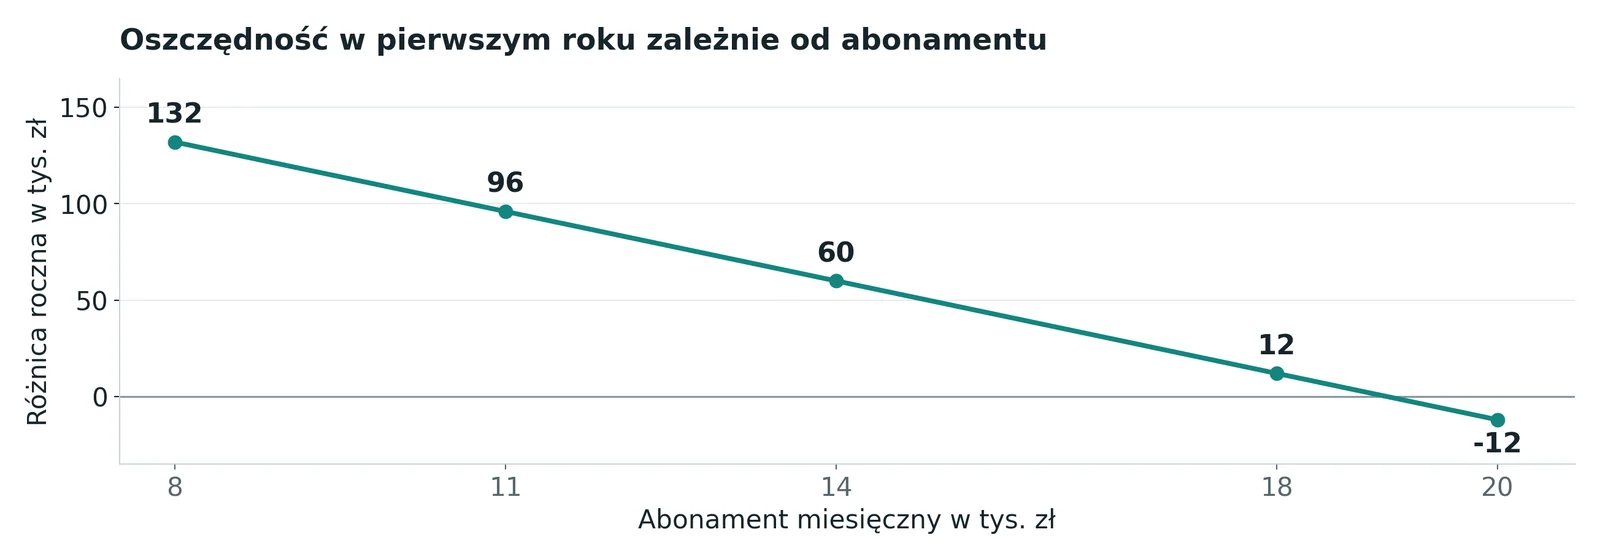
Przy niezmienionym zakresie kosztów modelu własnego wynik zależy przede wszystkim od abonamentu, dopłat i kosztu przejęcia. Poniższe warianty zmieniają tylko miesięczny abonament; pozostałe założenia pozostają takie jak w rachunku dla 50 stanowisk.
| Abonament na miesiąc | Koszt pierwszego roku | Różnica na korzyść outsourcingu |
|---|---|---|
| 8 000 zł | 156 000 zł | 132 000 zł |
| 11 000 zł | 192 000 zł | 96 000 zł |
| 14 000 zł | 228 000 zł | 60 000 zł |
| 18 000 zł | 276 000 zł | 12 000 zł |
| 20 000 zł | 300 000 zł | −12 000 zł |
Próg opłacalności
W pierwszym roku koszty zrównują się przy abonamencie 19 000 zł miesięcznie. W kolejnych latach bez kosztu przejęcia próg wynosi 20 000 zł. W wariancie bazowym jednorazowe 12 000 zł odpowiada około 1,3 miesiąca powtarzalnej różnicy kosztów po 9 000 zł. Model pomija czas narastania korzyści i zakłada pełny efekt od pierwszego miesiąca.
23 Koszty zależą od pozostającego zespołu
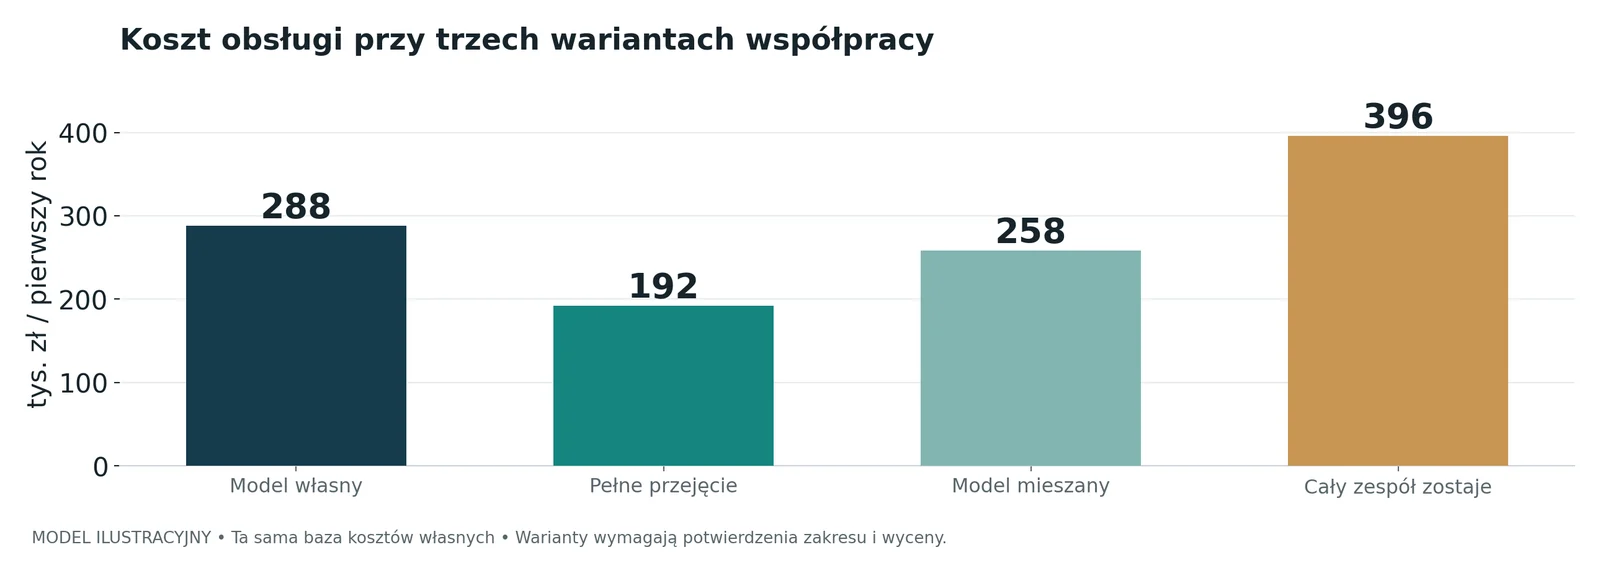
Wariant współpracy zmienia wynik finansowy. Jeżeli firma zachowuje dotychczasowy personel, jego koszt pozostaje w rachunku. Poniższe trzy scenariusze służą pokazaniu mechanizmu, przy tej samej bazie modelu własnego: 288 000 zł rocznie.
| Pozycja porównania | Pełne przejęcie | Model mieszany | Cały zespół zostaje |
|---|---|---|---|
| Abonament / dodatki na miesiąc | 11 000 / 4 000 zł | 8 000 / 4 000 zł | 11 000 / 4 000 zł |
| Personel na miesiąc | 0 zł | 8 500 zł | 17 000 zł |
| Różnica w pierwszym roku | +96 000 zł | +30 000 zł | −108 000 zł |
| Udział kosztu modelu własnego | 33,3% mniej | 10,4% mniej | 37,5% więcej |
Interpretacja wyniku
Model mieszany może mieć uzasadnienie przez podział kompetencji, ciągłość pracy i rozwój systemów. Nie wymaga likwidacji całego zespołu. Każdy wariant musi jednak zapewniać równoważny wymagany zakres obsługi; niższy hipotetyczny abonament nie dowodzi, że dany zakres jest dostępny w tej cenie.
Pozostałe koszty 4 000 zł/mies. obejmują prace dodatkowe, narzędzia i koordynację. Koszty zmian zatrudnienia, okresów równoległych i wyjścia należy dopisać, jeśli występują. Dodatnia różnica oznacza niższy koszt zewnętrznego modelu.
24 Rachunek kosztów na 36 miesięcy
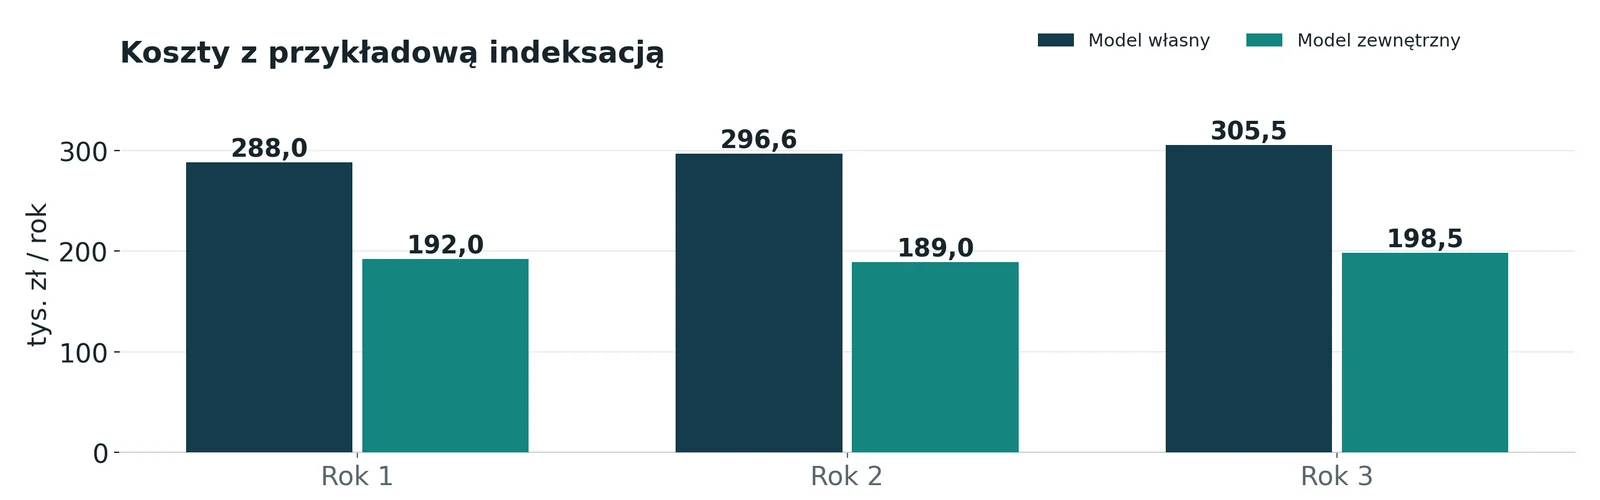
Perspektywa wieloletnia ujawnia wpływ indeksacji i kosztu przejęcia. Przykład zachowuje pełne przekazanie obsługi z wcześniejszego modelu: 24 000 zł miesięcznie wewnętrznie wobec 15 000 zł w modelu zewnętrznym oraz 12 000 zł jednorazowo.
| Okres | Model własny | Model zewnętrzny | Różnica |
|---|---|---|---|
| Rok 1 | 288 000,00 zł | 192 000,00 zł | 96 000,00 zł |
| Rok 2 | 296 640,00 zł | 189 000,00 zł | 107 640,00 zł |
| Rok 3 | 305 539,20 zł | 198 450,00 zł | 107 089,20 zł |
| Razem | 890 179,20 zł | 579 450,00 zł | 310 729,20 zł |
Co zmienić przed podjęciem decyzji
Skoroszyt „Narzędzia decyzyjne” pozwala wybrać wariant współpracy i zmienić koszty oraz indeksację. Wzrost kosztów jest nakładany na cały miesięczny koszyk po danej stronie porównania. Jeśli poszczególne umowy mają inne zasady, trzeba najpierw ustalić adekwatną stawkę zbiorczą lub rozbudować model.
Wartości nominalne; bez dyskontowania i założonego przychodu z odzyskanego czasu. Stawki indeksacji są ilustracyjne. Przy zerowej indeksacji różnica wynosi 312 000 zł w 36 miesięcy. Wspólne koszty sprzętu, licencji, łączy i chmury pominięto symetrycznie.
25 Jak udowodnić korzyści z outsourcingu
Profesjonalna ocena rozdziela redukcję wydatków, odzyskaną zdolność zespołu do pracy oraz poprawę kontroli ryzyka. Połączenie tych kategorii w jedną deklarację oszczędności może zawyżyć efekt biznesowy.
| Kategoria | Co mierzyć | Dowód i zasada rozliczenia |
|---|---|---|
| Wydatki | Koszt tej samej usługi przed zmianą i po zmianie. | Faktury, koszty pracodawcy i budżet; odjąć nowe opłaty i przejęcie. |
| Czas pracy | Godziny utracone na zgłoszenia, awarie i czynności ręczne. | Rejestry czasu, zgłoszenia i powtarzalny pomiar; wykazać osobno od gotówki. |
| Ciągłość | Czas zakłócenia procesu i skuteczność prób odtworzenia. | Protokół zdarzenia i test biznesowy; nie zakładać automatycznej redukcji przychodu. |
| Jakość zarządzania | Aktualność ewidencji, terminowość przeglądów i zamknięcie zaleceń. | Dokumenty oraz potwierdzone działania; nie wyceniać bez uzasadnionej metody. |
Wspólny punkt odniesienia
Okres bazowy powinien być reprezentatywny i mieć porównywalną liczbę użytkowników, godzin pracy i systemów. Sezonowy wzrost liczby zgłoszeń nie oznacza automatycznie spadku jakości. Zmiany zakresu i skali należy opisać obok wyniku, a w razie potrzeby użyć miary na użytkownika lub usługę.
Właściciel i termin oceny
Każda korzyść wymaga osoby odpowiedzialnej, źródła danych i terminu weryfikacji. Finanse potwierdzają redukcję wydatków, a właściciel procesu potwierdza efekt operacyjny. Rejestr w skoroszycie oddziela tabelę kwot od tabeli godzin, aby nie sumować nieporównywalnych wartości.
Odzyskany czas jest potencjałem wykorzystania zasobów. Staje się efektem pieniężnym dopiero po wykazaniu konkretnej zmiany wydatków lub innego mierzalnego rezultatu biznesowego.
26 Koszt przestojów i odzyskany czas
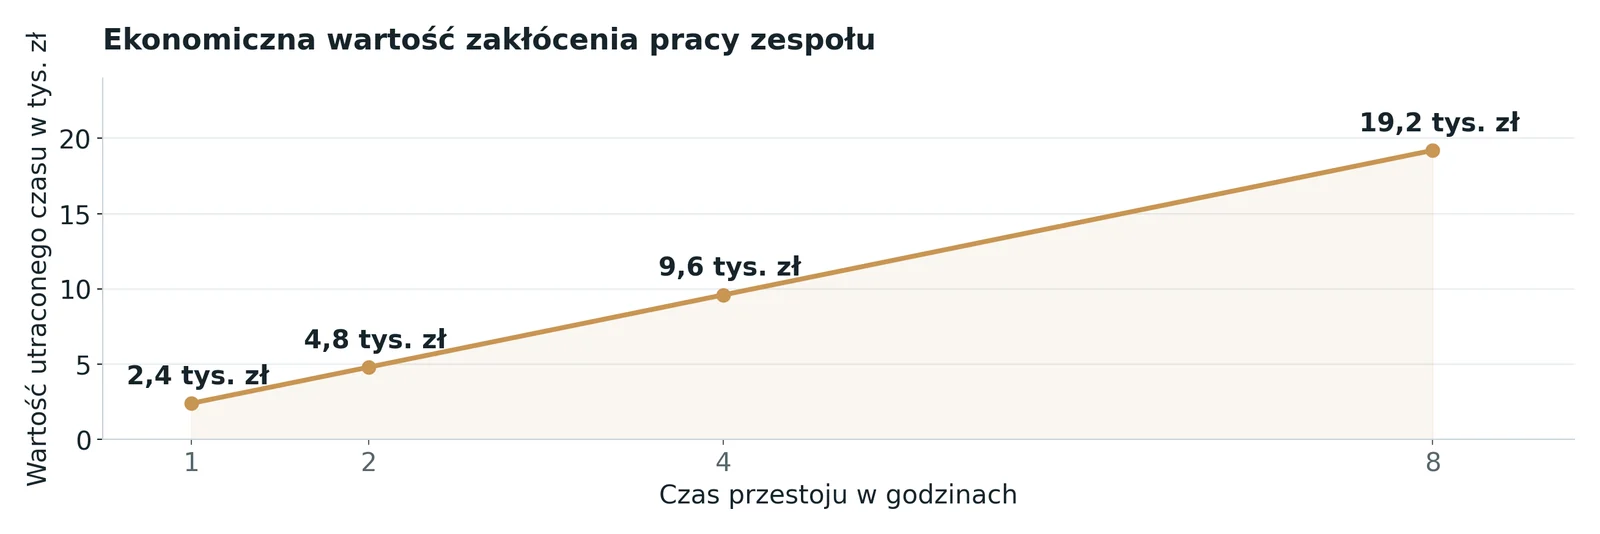
Oszczędności wynikające z jakości obsługi należy mierzyć oddzielnie od ceny umowy. Krótsza awaria może zwrócić pracownikom czas, lecz nie oznacza automatycznej redukcji listy płac ani wzrostu przychodu.
Koszt zakłócenia pracy
Przy tych założeniach czterogodzinna awaria odpowiada 9 600 zł utraconej zdolności do pracy. Osobno można uwzględnić rzeczywisty koszt odtwarzania, nadgodzin, opóźnień i utraconej marży. Nie należy sumować wynagrodzeń i utraconego zysku bez sprawdzenia, czy opisują różne skutki ekonomiczne.
Drobne usprawnienia w skali roku
Odzyskanie średnio 15 minut miesięcznie dla każdego z 50 pracowników przy koszcie 80 zł za godzinę odpowiada 12 000 zł wartości czasu rocznie. To potencjał produktywności. Do korzyści finansowej można zaliczyć tylko część, którą firma potrafi przełożyć na dodatkową pracę, uniknięte nadgodziny lub inne mierzalne efekty.
Dodatkowe źródła poprawy
Przegląd nieużywanych kont i licencji, standaryzacja urządzeń, planowanie wymiany sprzętu i kontrola chmury mogą ograniczyć zbędne wydatki. Każdą zmianę warto porównać z okresem bazowym. Tych samych godzin ani tej samej zlikwidowanej licencji nie można liczyć jednocześnie w kilku kategoriach korzyści.
27 Dane wspierające decyzje o IT
Dane pokazują potrzebę systematycznego utrzymania i ochrony środowiska. Nie dowodzą, że outsourcing samodzielnie usuwa ryzyko, ani nie wyznaczają gwarantowanej stopy oszczędności.
| Wskaźnik | Zakres i interpretacja |
|---|---|
| 260 783 incydenty | CERT Polska, 2025 r.; wzrost rejestracji o 152% r/r. Dane dotyczą obsłużonych incydentów, nie liczby zaatakowanych firm.[R01] |
| 21,54% przedsiębiorstw | Firmy UE zgłaszające skutki incydentów ICT w 2023 r. Obejmuje również awarie i niezamierzone błędy, nie tylko ataki.[R02] |
| 48% naruszeń | Udział ransomware w naruszeniach w zbiorze Verizon DBIR 2026. To odsetek naruszeń, nie odsetek firm.[R03] |
| 31% naruszeń | Naruszenia rozpoczynające się od wykorzystania podatności według Verizon DBIR 2026.[R03] |
| 4,99 mln USD | Średni globalny koszt naruszenia w badaniu IBM 2026. Nie jest prognozą szkody polskiej małej firmy.[R04] |
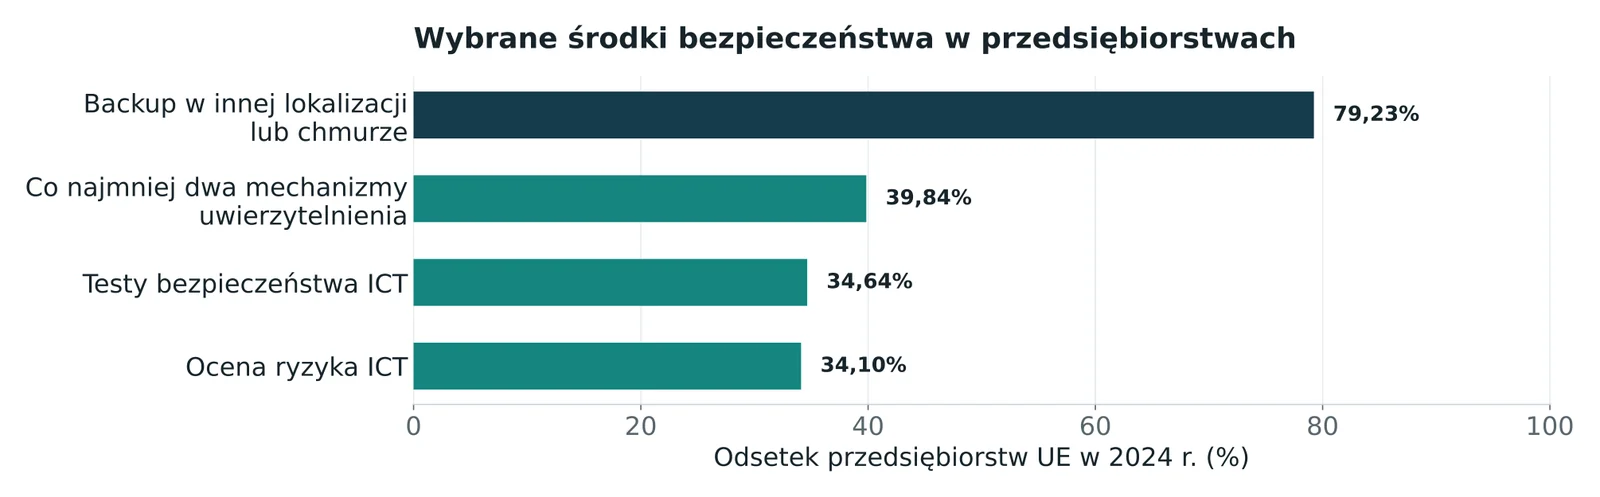
Wzrost liczby incydentów rejestrowanych przez CERT zależy także od zgłaszania i wykrywania. Populacje i okresy badań są różne, dlatego wskaźników nie należy sumować ani porównywać jak jednej próby.
28 Argumenty za wyborem IT Crew
Łączymy obsługę bieżącą, infrastrukturę, bezpieczeństwo i projekty technologiczne. Dla klienta oznacza to mniej punktów kontaktu i prostszą koordynację. O realnej wartości decyduje dopasowanie zespołu i umowy do konkretnej organizacji.
| IT Crew w liczbach | Co to oznacza dla klienta |
|---|---|
| 13 lat doświadczenia | Doświadczenie w obsłudze firm różnej wielkości i branż |
| Ponad 150 obsłużonych firm | Sprawdzony proces przejęcia i utrzymania środowiska |
| Ponad 300 monitorowanych serwerów | Skala utrzymania infrastruktury serwerowej |
| Ponad 3 500 wspieranych stacji | Skala codziennego wsparcia użytkowników |
Przykłady z podobnych środowisk
Więcej o zespole przeczytasz na stronie „O nas”. Na etapie rozmowy pokażemy przykłady środowisk podobnych rozmiarem, technologią i wymaganiami do Twojego.
Czas reakcji i odpowiedzialność
Zdalnie reagujemy zwykle w pięć minut, a technik dojeżdża zazwyczaj w ciągu godziny. Mamy ubezpieczenie OC do 1 mln zł, a dostępy i dokumentacja zawsze pozostają u klienta. W umowie zamieniamy te czasy na mierzalne warunki SLA z godzinami pracy, obszarem dojazdu i priorytetami.
Przejrzysta wycena
Abonament wyceniamy po inwentaryzacji środowiska. Prace projektowe rozliczamy według stawki 500 zł netto za godzinę (minimum pięć godzin) albo ryczałtem. Oferta dla konkretnej firmy rozdziela utrzymanie, projekty, licencje i koszty jednorazowe.
Praktyczny sposób weryfikacji
Dobrym początkiem jest ograniczony audyt lub projekt z jasnym odbiorem. Umożliwia sprawdzenie jakości dokumentacji, sposobu komunikacji, realności harmonogramu i trafności rekomendacji przed rozszerzeniem współpracy.
29 Podział odpowiedzialności
Skuteczny outsourcing wymaga właściciela usługi po stronie firmy. Dostawca realizuje ustalone zadania operacyjne, a organizacja zatwierdza priorytety, budżet oraz decyzje dotyczące danych i ryzyka. Poniższy podział jest propozycją do uzgodnienia.
| Obszar | IT Crew | Firma |
|---|---|---|
| Zgłoszenia i awarie | Diagnoza, naprawa, eskalacja, raport | Wpływ biznesowy i dostępność użytkowników |
| Konta i uprawnienia | Techniczna realizacja, ewidencja zmian | Akceptacja dostępu przez właściciela |
| Backup | Konfiguracja, nadzór, testy, odtwarzanie | Krytyczność danych, RTO i RPO |
| Zmiany i aktualizacje | Plan, wykonanie, test, wycofanie | Okno biznesowe i akceptacja ryzyka |
| Zakupy i licencje | Rekomendacje i wdrożenie | Budżet i akceptacja zobowiązań |
| Incydent bezpieczeństwa | Analiza techniczna i ograniczanie skutków | Decyzje zarządcze i komunikacja formalna |
| Zgodność i audyty | Dowody techniczne, uzgodnione wsparcie | Ocena obowiązków, nadzór i doradcy |
| Odbiór projektu | Dokumentacja, testy i usunięcie usterek | Potwierdzenie spełnienia potrzeb |
Własność i dostęp awaryjny
Konta główne, domeny, środowiska chmurowe i repozytoria powinny mieć jednoznacznie wskazanego właściciela. Warto zapewnić klientowi kontrolowany dostęp awaryjny oraz aktualną kopię dokumentacji. Osobiste konta administratorów i ewidencja działań ułatwiają rozliczalność.
Wyjście z umowy
Należy ustalić czas i format przekazania dokumentacji, danych, konfiguracji i haseł, pomoc następcy, eksport zgłoszeń oraz odbiór i usunięcie kopii u wykonawcy. Własność informacji nie zastępuje praktycznej zdolności do jej przejęcia. Plan zakończenia współpracy warto przygotować już przy uruchomieniu usługi.
30 Rejestr ryzyk współpracy
Ryzyko należy przypisać właścicielowi i działaniu, które można sprawdzić. Poniższa lista jest punktem startowym do warsztatu, bez arbitralnego przypisywania prawdopodobieństwa lub kwoty straty.
| Ryzyko | Kontrola lub działanie | Właściciel decyzji |
|---|---|---|
| Niepełny zakres | Katalog usług, lista zasobów i wyłączeń; kontrola zmian. | Właściciel IT |
| Nieprzewidziane opłaty | Cennik dodatkowy, limity i akceptacja przed pracą. | Finanse / zakupy |
| Zależność od dostawcy | Aktualna dokumentacja, własność kont i plan wyjścia. | Właściciel IT |
| Przerwa przy przejęciu | Kryteria gotowości, próba, plan powrotu. | Właściciel procesu |
| Brak odtwarzania | Próba odtworzenia i usunięcie wykrytych braków. | Właściciel danych |
| Nadmierny dostęp | Role, MFA, rejestry oraz przeglądy uprawnień. | Bezpieczeństwo |
| Niejasne eskalacje | Kontakty, priorytety, upoważnienia i ćwiczenie. | Właściciel usługi |
| Brak zastępstw | Opis obsady, zastępstwa i przejęcie wiedzy. | Opiekun dostawcy |
| Rozbieżne metryki | Definicje, zegary SLA i dostęp do danych źródłowych. | Właściciel usługi |
| Nieaktualny budżet | Przegląd indeksacji, licencji i planu wymian. | Finanse / IT |
Praca z rejestrem
Po warsztacie należy dodać osobę odpowiedzialną, termin, status i dowód wykonania działania. Ryzyko, którego nie usunięto, wymaga jawnej decyzji osoby uprawnionej do jego akceptacji. Rejestr należy przeglądać po incydencie, istotnej zmianie zakresu i okresowo podczas spotkania usługowego.
31 Jak rozliczać jakość obsługi (SLA)
Umowa powinna rozróżniać przyjęcie zgłoszenia, rozpoczęcie pracy, zastosowanie obejścia, przywrócenie działania i ostateczne usunięcie przyczyny. Krótki czas reakcji nie oznacza krótkiego czasu przestoju.
| Priorytet | Przykładowy wpływ | Co ustalić w SLA |
|---|---|---|
| P1 krytyczny | Niedostępny proces krytyczny lub aktywny poważny incydent | Kanał alarmowy, reakcja, eskalacja, aktualizacje statusu |
| P2 wysoki | Istotne ograniczenie pracy działu | Czas podjęcia i cel przywrócenia lub obejścia |
| P3 standardowy | Problem pojedynczego użytkownika z obejściem | Czas obsługi w godzinach wsparcia |
| P4 planowany | Nowe konto, instalacja, konsultacja | Termin realizacji uzgodniony z zamawiającym |
Zasady liczenia czasu
SLA musi wskazywać kalendarz i strefę czasową, moment rozpoczęcia pomiaru, kanał zgłoszenia, dopuszczalne wstrzymania i zależności od innych dostawców. Dla wizyt na miejscu potrzebny jest zasięg terytorialny. Dyżur poza godzinami pracy należy wycenić i opisać osobno.
Miesięczny raport
Warto śledzić zgodność z SLA według priorytetu, medianę i 90. percentyl czasu przywrócenia, liczbę ponownie otwartych zgłoszeń oraz ocenę użytkowników. Dla bezpieczeństwa istotne są otwarte podatności krytyczne i zaległe aktualizacje. Dla backupu liczy się nie tylko wykonanie zadania, ale również odsetek udanych testów odtworzenia.
Regularny przegląd usługi
Raz w miesiącu należy omówić największe zakłócenia, przyczyny powtarzających się problemów, przekroczenia kosztów i plan zmian. Raz na kwartał warto sprawdzić, czy zakres nadal odpowiada liczbie pracowników, systemów i lokalizacji. Cele mierników powinny wynikać z uzgodnionego poziomu obsługi, a nie z uniwersalnej tabeli.
Priorytety i mierniki w tabeli to wzór do negocjacji. Konkretne czasy reakcji i przywrócenia zapisujemy w umowie.
32 Warunki dobrej umowy outsourcingowej
Dobra oferta umożliwia sprawdzenie zakresu, ceny i odpowiedzialności przed rozpoczęciem obsługi. Poniższe pytania przydadzą się w rozmowie z każdym dostawcą, także z nami.
Zakres i dostępność
Czy lista objętych użytkowników, lokalizacji, urządzeń i aplikacji jest kompletna? Jakie godziny obejmuje abonament? Czy przewidziano obecność na miejscu, zastępstwa i pomoc po godzinach? Kto rozwiązuje problemy aplikacji branżowych i kto kontaktuje się z ich producentem?
Cena i rozliczenie
Co dokładnie obejmuje stała opłata? Jak wycenia się projekty, dojazdy, dyżury i przekroczenia limitów? Czy licencje i narzędzia są w cenie? Jak zmienia się koszt wraz z liczbą stanowisk? Kiedy następuje indeksacja i kto zatwierdza prace dodatkowe?
Bezpieczeństwo i dane
Jak chronione są konta administratorów i narzędzia dostawcy? Kto jest podwykonawcą i gdzie trafiają dane? Jakie są zasady powiadamiania o incydencie? Czy klient ma możliwość audytu? Jak działają kopie zapasowe i kiedy ostatnio sprawdzono ich odtworzenie?
Odpowiedzialność i jakość
Jak definiowane są priorytety, czasy reakcji i przywrócenia? Jak rozstrzygane są spory o SLA? Jakie obowiązują limity odpowiedzialności i zakres OC? Czy można otrzymać przykładowy raport, dokumentację zanonimizowanego projektu i referencję z podobnego środowiska?
Przejście i zakończenie
Co trzeba przygotować przed startem? Ile kosztuje przejęcie i okres równoległej pracy? Do kogo należą konta, licencje, dane i kod? W jakim terminie dostawca odda dokumentację i wesprze następcę? Jak potwierdzi usunięcie danych po zakończeniu umowy?
Do wyceny warto przygotować: liczbę stanowisk i lokalizacji, listę serwerów i aplikacji, posiadane licencje, godziny pracy, opis procesów krytycznych, ostatnie awarie oraz obecne koszty. Hasła i dane wrażliwe należy przekazywać dopiero uzgodnionym bezpiecznym kanałem.
33 Ocena i porównanie ofert
Najpierw należy sprawdzić warunki obowiązkowe, następnie porównać jakość oraz pełny koszt. Poniższe wagi to propozycja, którą warto dostosować przed otrzymaniem ofert.
| Kryterium | Waga | Przykładowy dowód |
|---|---|---|
| Zakres i dopasowanie | 20% | Katalog usług, wyłączenia, pokrycie zasobów i godzin pracy. |
| Bezpieczeństwo i ciągłość | 25% | Zasady dostępu, test odtworzenia, plan obsługi incydentu. |
| Organizacja obsługi | 20% | Obsada, zastępstwa, eskalacja, definicje SLA i raport. |
| Koszt porównywalnego zakresu | 20% | Abonament, przejęcie, dodatki, indeksacja oraz koszt wyjścia. |
| Przejrzystość i wyjście | 15% | Dostęp do dokumentacji, własność kont, zasady przekazania. |
Warunki obowiązkowe
Przed punktacją należy ustalić minimalne warunki: kontrolę klienta nad kontami i danymi, akceptowalne warunki ochrony danych oraz wykonalny sposób zapewnienia ciągłości. Niespełnienie wymogu wymaga rozstrzygnięcia; wysoka punktacja ceny nie powinna automatycznie kompensować braku warunku krytycznego.
Spójna skala oceny
Skala 0–5 powinna mieć wspólne znaczenie: 0 oznacza niespełnienie kryterium, 3 spełnienie wymaganego poziomu, a 5 istotne i udokumentowane przewyższenie wymagań. Oceny 1, 2 i 4 opisują poziomy pośrednie. Brak danych pozostaje pusty do wyjaśnienia. Wynik to suma ważona ocen podzielonych przez 5.
Skoroszyt zawiera miejsca na trzy oferty, warunki obowiązkowe i ocenę ważoną. Nie wskazuje zwycięzcy przy niekompletnych danych lub nieprawidłowej sumie wag.
34 Plan przejęcia obsługi w 90 dni
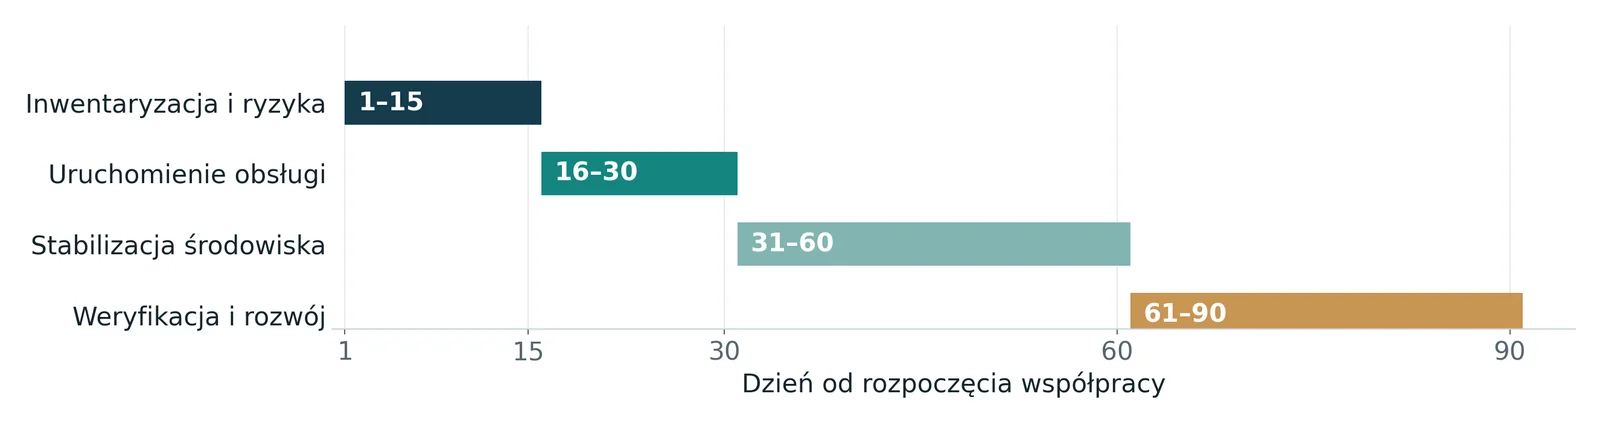
Poniższy harmonogram jest propozycją organizacyjną dla umiarkowanie złożonego środowiska. Terminy zależą od dostępu do dokumentacji, skali zaniedbań, liczby lokalizacji i dostępności osób decyzyjnych.
Dni od 1 do 15
Inwentaryzacja zasobów i umów, poznanie procesów krytycznych, przegląd uprawnień i kopii zapasowych, uruchomienie kontaktów eskalacyjnych. Rezultatem powinny być lista usług, rejestr pilnych ryzyk i protokół przejęcia dostępów.
Dni od 16 do 30
Ustalenie katalogu zgłoszeń i priorytetów, wdrożenie uzgodnionego monitoringu oraz uporządkowanie kont administracyjnych. Warto wykonać pierwszą próbę odtworzenia systemu krytycznego i uzgodnić zasady aktualizacji oraz zmian.
Dni od 31 do 60
Usuwanie powtarzających się usterek, porządkowanie licencji, standaryzacja stanowisk i dokumentacji. Raport powinien pokazać początkowy poziom jakości i kosztów, który stanie się punktem odniesienia do kolejnych miesięcy.
Dni od 61 do 90
Przegląd SLA, ćwiczenie scenariusza awaryjnego, ocena wykonanych zmian oraz zatwierdzenie planu rozwoju. Odbiór etapu powinien potwierdzić działanie procesów i dostępność dokumentacji dla klienta, a nie wyłącznie instalację narzędzi.
35 Przejęcie obsługi i odbiór
Sama data rozpoczęcia umowy nie dowodzi gotowości operacyjnej. Zmianę dostawcy lub przekazanie obsługi należy zakończyć formalnym odbiorem opartym na sprawdzonych dostępach, procedurach i testach.
| Etap | Warunek przejścia dalej | Weryfikacja |
|---|---|---|
| Gotowość | Zasoby i właściciele zidentyfikowani; dostępy sprawdzone; lista braków uzgodniona. | Protokół inwentaryzacji. |
| Próba | Działa zgłoszenie, eskalacja i uzgodniony test odtworzenia. | Wyniki prób i potwierdzenia. |
| Uruchomienie | Wyznaczone okno zmiany, komunikacja i osoba podejmująca decyzję o powrocie. | Zatwierdzony plan przełączenia. |
| Stabilizacja | Otwarte problemy mają właścicieli i terminy; klient otrzymuje raport. | Rejestr problemów i pierwszy przegląd. |
| Odbiór | Spełnione kryteria krytyczne; odstępstwa zaakceptowane; dokumentacja przekazana. | Podpisany protokół odbioru. |
Warunki zatrzymania zmiany
Przykładowymi przesłankami są brak dostępu awaryjnego, nieweryfikowalna kopia systemu krytycznego, brak osoby decyzyjnej lub nieudany test procesu. Plan powinien wskazywać ostatni moment bezpiecznego powrotu oraz sposób przywrócenia poprzedniej obsługi. Kryteria ustala się przed rozpoczęciem prac.
Dwa momenty rozliczenia
Warto oddzielić potwierdzenie gotowości od końcowego odbioru po stabilizacji. Drobne braki mogą zostać objęte terminowym planem naprawczym, jeśli nie naruszają kryteriów krytycznych. Początek naliczania opłat i SLA powinien wynikać z umowy, a nie z domyślnej interpretacji stron.
36 Roczny cykl zarządzania usługą
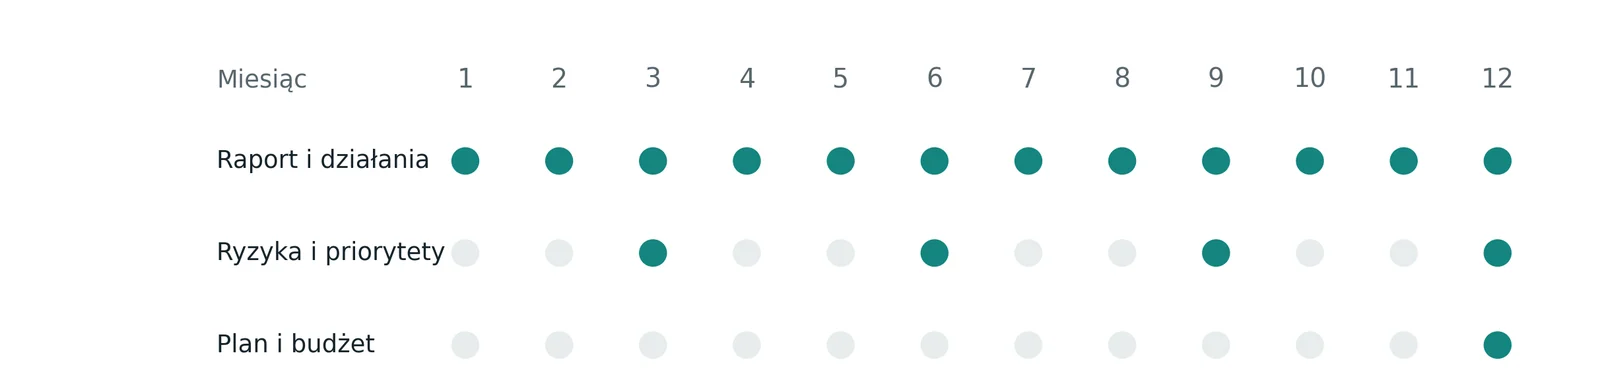
Po zakończeniu wdrożenia usługa wymaga stałego rytmu przeglądów. Poniższy kalendarz pokazuje propozycję organizacji nadzoru; częstotliwość testów oraz zakres prac należy dopasować do ryzyka i zapisać w umowie.
Przegląd miesięczny
Opiekun klienta i dostawcy oceniają zgłoszenia, zaległości, odstępstwa od SLA, stan kopii oraz prace dodatkowe. Spotkanie kończy się krótką listą decyzji, właścicieli i terminów. Warto porównać koszt wykonania usługi z zatwierdzonym zakresem i wyjaśnić powtarzające się przyczyny problemów.
Przegląd kwartalny
Właściciel IT analizuje ryzyka, uprawnienia, zmiany środowiska i realizację zaleceń. Właściciele usług krytycznych potwierdzają aktualność wymagań ciągłości. Celem jest zatwierdzenie priorytetów kolejnego kwartału, a nie samo odczytanie statystyk zgłoszeń.
Plan roczny
Przed przygotowaniem budżetu należy odświeżyć plan wymian sprzętu, licencji, projektów i rozwoju kompetencji. Przegląd umowy obejmuje indeksację, wyłączenia i możliwość zakończenia współpracy. Zmiana skali firmy może uzasadniać inny model obsługi lub zakres specjalizacji.
37 Wzór miesięcznego raportu jakości
Raport powinien prowadzić do decyzji i działań. Każdy miernik potrzebuje definicji, okresu, źródła i komentarza do istotnej zmiany. Wzór nie zawiera fikcyjnych wyników klienta.
| Część raportu | Zawartość | Decyzja lub reakcja |
|---|---|---|
| Stan usług | Istotne zakłócenia, czas trwania, wpływ i przywrócenie. | Działania po zdarzeniach. |
| Zgłoszenia i SLA | Wpływ, zamknięcia, zaległości oraz zgodność z określonym celem. | Zmiana priorytetów lub obsady. |
| Kopie i odtworzenia | Wykonane kopie i wynik faktycznych prób odtworzenia osobno. | Usunięcie błędów i powtórzenie prób. |
| Bezpieczeństwo | Istotne podatności, incydenty, wyjątki i działania. | Akceptacja ryzyka lub naprawa. |
| Zmiany i koszty | Wdrożone zmiany, dodatkowe prace, budżet i prognoza. | Zgoda na zakres i wydatki. |
| Plan działań | Zadanie, osoba odpowiedzialna, termin, status i dowód. | Zamknięcie lub eskalacja zaległości. |
Zgodność z SLA
Wskaźnik to liczba zdarzeń spełniających dany cel podzielona przez liczbę zdarzeń kwalifikujących się do oceny tego celu. Należy uzgodnić godziny, pauzy, wyłączenia i sposób traktowania zgłoszeń otwartych. Dla braku zdarzeń wynik pozostaje nieoceniony; nie jest automatycznie równy 100%.
Spójność danych
Liczba zgłoszeń zamkniętych w miesiącu może obejmować zgłoszenia z wcześniejszych okresów, więc nie musi być mniejsza od nowych zgłoszeń. Dla SLA trzeba używać tej samej populacji w liczniku i mianowniku. Powtórne otwarcia warto analizować oddzielnie od liczby zakończeń.
38 Brief do wyceny i następny krok
Rzetelna oferta zaczyna się od danych o środowisku oraz priorytetach firmy. Formularz w skoroszycie pomaga przygotować materiał do wyceny i uzyskać zakres, który da się porównać z innymi modelami obsługi.
| Grupa danych | Co przygotować |
|---|---|
| Organizacja | Liczba użytkowników i lokalizacji, godziny pracy, tryb zdalny, języki wsparcia. |
| Środowisko | Urządzenia, serwery, systemy, chmura, sieci, licencje i główni dostawcy. |
| Krytyczność | Procesy krytyczne, właściciele, tolerancja przerwy i utraty danych. |
| Obecna obsługa | Własny personel, umowy, zgłoszenia, awarie, dokumentacja i koszty. |
| Zmiana | Docelowy zakres, planowane projekty, termin, ograniczenia i budżet. |
| Wymagania | Ochrona danych, uprawnienia, raportowanie, dowody testów i sposób wyjścia. |
Oczekiwany rezultat rozmowy
Oferta powinna zawierać zakres i wyłączenia, założenia ilościowe, godziny pracy, SLA, zasady eskalacji, cenę utrzymania i przejęcia oraz stawki prac dodatkowych. Warto uzyskać także projekt harmonogramu, listę obowiązków klienta i warunki zakończenia współpracy.
Jak się z nami skontaktować
Napisz na kontakt@it-crew.eu albo zadzwoń pod numer +48 507 693 751. Wystarczy zarys potrzeb, a bezpieczny sposób przekazania dalszych informacji ustalimy wspólnie. Nie wysyłaj w formularzu haseł, kluczy, pełnych danych osobowych ani innych sekretów.
Do rozmowy przygotuj brief, matrycę zakresu, własne koszty i listę pytań. Po otrzymaniu oferty uzupełnij ocenę, przelicz model finansowy i uzgodnij kryteria odbioru.
39 Matryca zakresu i odbioru usług
Poniższa matryca przekłada katalog usług na zakres do rozmowy handlowej. Rezultaty są propozycją, a ostateczny zakres abonamentu zapisujemy w umowie.
| Obszar | Przykładowy rezultat do odbioru |
|---|---|
| Helpdesk i stanowiska | Rejestr zgłoszeń, standard stanowiska, proces przyjęcia i odejścia pracownika |
| Microsoft 365 | Uzgodniona konfiguracja kont, poczty i współpracy oraz dokumentacja migracji |
| Serwery i wirtualizacja | Inwentaryzacja, aktualizacje, monitoring i dokumentacja konfiguracji |
| Sieci i serwerownie | Schemat sieci, konfiguracje, pomiary oraz protokół testów odbiorowych |
| Backup | Harmonogram kopii, retencja i protokół próby odtworzenia |
| Bezpieczeństwo | Wynik audytu lub testu, lista podatności i plan działań naprawczych |
| Aplikacje biznesowe | Uruchomiony proces, migracja danych i szkolenie użytkowników |
| DevOps i chmura | Uzgodniony proces wdrożeń, monitoring i kontrola kosztów środowiska |
| CCTV i kontrola dostępu | Dokumentacja instalacji, testy i uzgodnione uprawnienia administratorów |
| Telefonia i sprzęt | Działające usługi, dokumentacja konfiguracji i ewidencja urządzeń |
| Doradztwo i NIS2 | Analiza luk, plan działań oraz uzgodnione dowody techniczne |
| AI i projekty specjalne | Zakres pilotażu, miary jakości, prawa do danych i kryteria odbioru |
Jak wykorzystać matrycę
Dla każdego wiersza należy wskazać objęte zasoby, właściciela po stronie firmy, godziny obsługi, cenę oraz sposób potwierdzenia wykonania. Działania projektowe powinny mieć harmonogram i osobne kryteria odbioru. Pozwala to zestawiać oferty o rzeczywiście porównywalnym zakresie.
40 Najczęstsze pytania przed decyzją
Czy outsourcing zawsze jest tańszy?
Nie. Przy dużym stałym obciążeniu, specjalistycznych systemach lub rozbudowanych dyżurach zespół własny albo model mieszany może być lepszy. Oszczędność wymaga porównania równoważnego zakresu i rzeczywiście możliwych do uniknięcia kosztów.
Czy trzeba zlikwidować własny dział IT?
Nie. Firma może pozostawić architekturę, rozwój i wiedzę biznesową wewnątrz, a zlecić helpdesk, wybraną administrację lub okresowe projekty. Prowadzimy zarówno pełną obsługę, jak i wsparcie istniejącego zespołu IT.
Czy usługa obejmuje wszystko przez całą dobę?
Zakres i dostępność wynikają z umowy. Monitoring całodobowy nie przesądza o całodobowej pracy inżyniera ani o gwarantowanym czasie przyjazdu. Należy osobno uzgodnić dyżur, eskalację i koszty interwencji.
Czy dane muszą trafić do chmury?
Nie. Architekturę można oprzeć na zasobach lokalnych, chmurze albo połączeniu obu modeli. Wybór powinien wynikać z wymagań aplikacji, danych, dostępności i kosztów. Trzeba uwzględnić ochronę kopii oraz możliwość odzyskania danych i konfiguracji.
Czy można zacząć od małego zakresu?
Tak. Praktyczny start to audyt, uporządkowanie backupu albo ograniczony projekt infrastruktury. Efekty powinny mieć konkretne kryteria odbioru, zanim współpraca zostanie rozszerzona.
Jaki powinien być kolejny krok?
Należy ustalić priorytety firmy, przekazać podstawową charakterystykę środowiska i poprosić o zakres z wyceną oraz parametrami obsługi. Decyzję warto oprzeć na całkowitym koszcie, jakości procesu, bezpieczeństwie i możliwości sprawnego zakończenia współpracy.
Chcesz sprawdzić, czy outsourcing IT opłaca się w Twojej firmie?
Prześlij zarys środowiska: liczbę stanowisk i lokalizacji, listę systemów oraz obecne koszty. Przygotujemy zakres z wyceną i parametrami obsługi, które porównasz z własnym modelem. Nie wysyłaj w formularzu haseł ani kluczy dostępu.
Materiały do pobrania
- Kompendium outsourcingu IT (PDF)Pełny raport, 44 strony, z klikalnym spisem części
PDF · 3,2 MB - Narzędzia decyzyjne (Excel)8 arkuszy: koszt 36 mies., ocena ofert, brief, ryzyka, plan 90 dni, SLA
XLSX · 24,7 KB - Kalkulator kosztów (Excel)Koszt modelu własnego i outsourcingu, próg opłacalności
XLSX · 9,8 KB
41 Źródła i metodologia
Dane i wytyczne w poradniku pochodzą z raportów branżowych, statystyk publicznych, komunikatów urzędowych i dokumentacji technicznej. Wartości statystyczne zachowują własne populacje i okresy, dlatego nie należy ich sumować. Kwoty pochodzą z modelu ilustracyjnego i nie są gwarancją oszczędności. Stan informacji: 24 października 2026 r.
- R01 NASK — Raport CERT Polska za 2025 rok – 260 783 unikalne incydenty, wzrost o 152% r/r; publikacja 8 kwietnia 2026 Źródło pierwotne
- R02 Eurostat — ICT security in enterprises – Badanie 2024: zabezpieczenia w 2024 i skutki incydentów w 2023; firmy UE z co najmniej 10 pracującymi, sektory objęte badaniem Statystyka publiczna
- R03 Verizon — 2026 Data Breach Investigations Report – 48% naruszeń z ransomware; 31% naruszeń rozpoczynających się od wykorzystania podatności; zbiór DBIR 2026 Badanie branżowe
- R04 IBM — Cost of a Data Breach Report 2026 – 4,99 mln USD średniego globalnego kosztu naruszenia w badaniu Badanie branżowe
- R05 Ministerstwo Cyfryzacji — obowiązki podmiotów kluczowych i ważnych – Komunikat 5 czerwca 2026; terminy i zakres obowiązków KSC Informacja urzędowa
- R06 Ministerstwo Cyfryzacji — samoidentyfikacja pod KSC – Komunikat 27 kwietnia 2026; kwalifikacja zależna od działalności, wielkości i przesłanek ustawy Informacja urzędowa
- R07 UODO — Czy administrator musi kontrolować podmiot przetwarzający – Weryfikacja dostawcy i prawo audytu w związku z art. 28 RODO Informacja urzędowa
- R08 CISA — StopRansomware Guide – MFA, kopie odłączone, testy odtworzenia, aktualizacje i kontrola dostępu dostawców Wytyczne techniczne
- R09 NIST — The Cybersecurity Framework 2.0 – Nadzór, identyfikacja, ochrona, wykrywanie, reagowanie i odtwarzanie Ramy zarządzania ryzykiem
- R10 NIST SP 800-61r3: Incident Response Recommendations – Publikacja z 3.04.2025; reagowanie na incydenty jako część zarządzania ryzykiem według CSF 2.0 Oficjalne wytyczne NIST
- R11 Microsoft: Shared responsibility in the cloud – Podział odpowiedzialności w chmurze; aktualizacja 24.08.2026; dane, tożsamości i konfiguracja klienta Oficjalna dokumentacja Microsoft